Supabase in Claude, ChatGPT und jedem MCP-Client. Für Ihr ganzes Team.
Tabellen und Schema, Read-only-SQL, Logs, Advisors, Edge Functions eines Projekts. Ein Token in Loopthink, ein Login pro Person, Rollen pro Tool und ein Audit-Eintrag für jeden Aufruf.
Kostenlos für 2 Connectors, ohne Karte · Pro 19 € · in der EU betrieben · 15 Lese-Tools
“Wie viele Zeilen wurden in den letzten 14 Tagen pro Tag in public.orders eingefügt?”
Inserts pro Tag in public.orders, die letzten drei der 14 Tage:
| Tag | Eingefügte Zeilen | Vortag |
|---|---|---|
| 19.10.2026 | 1.284 | +96 |
| 20.10.2026 | 1.402 | +118 |
| 21.10.2026 | 1.117 | −285 |
- nur lesend
- protokolliert
Ein Token rein, die Tools kommen raus.
In Supabase liegen die Daten des Produkts und seine Infrastruktur: die Postgres-Tabellen und Views, die Migrationen, die sie geformt haben, die Logs des API-Gateways und der Datenbank, Edge Functions, Storage Buckets und Backups. Die Fragen sind alltäglich, „wie viele Bestellungen kamen gestern rein“, „warum hat die Sign-up-Funktion um 09:40 einen Fehler geworfen“, aber heute braucht es dafür den SQL-Editor, den Logs Explorer und jemanden, der beides kennt.
Mit dem Supabase-Connector fragen Entwicklung, Produkt und Support in Claude oder ChatGPT und bekommen die Antwort aus dem laufenden Projekt. Loopthink hält einen Scoped Personal Access Token, jede Person meldet sich mit ihrer eigenen Identität an, und jeder Aufruf wird unter ihrem Namen protokolliert. Der Token erreicht den KI-Client nie.
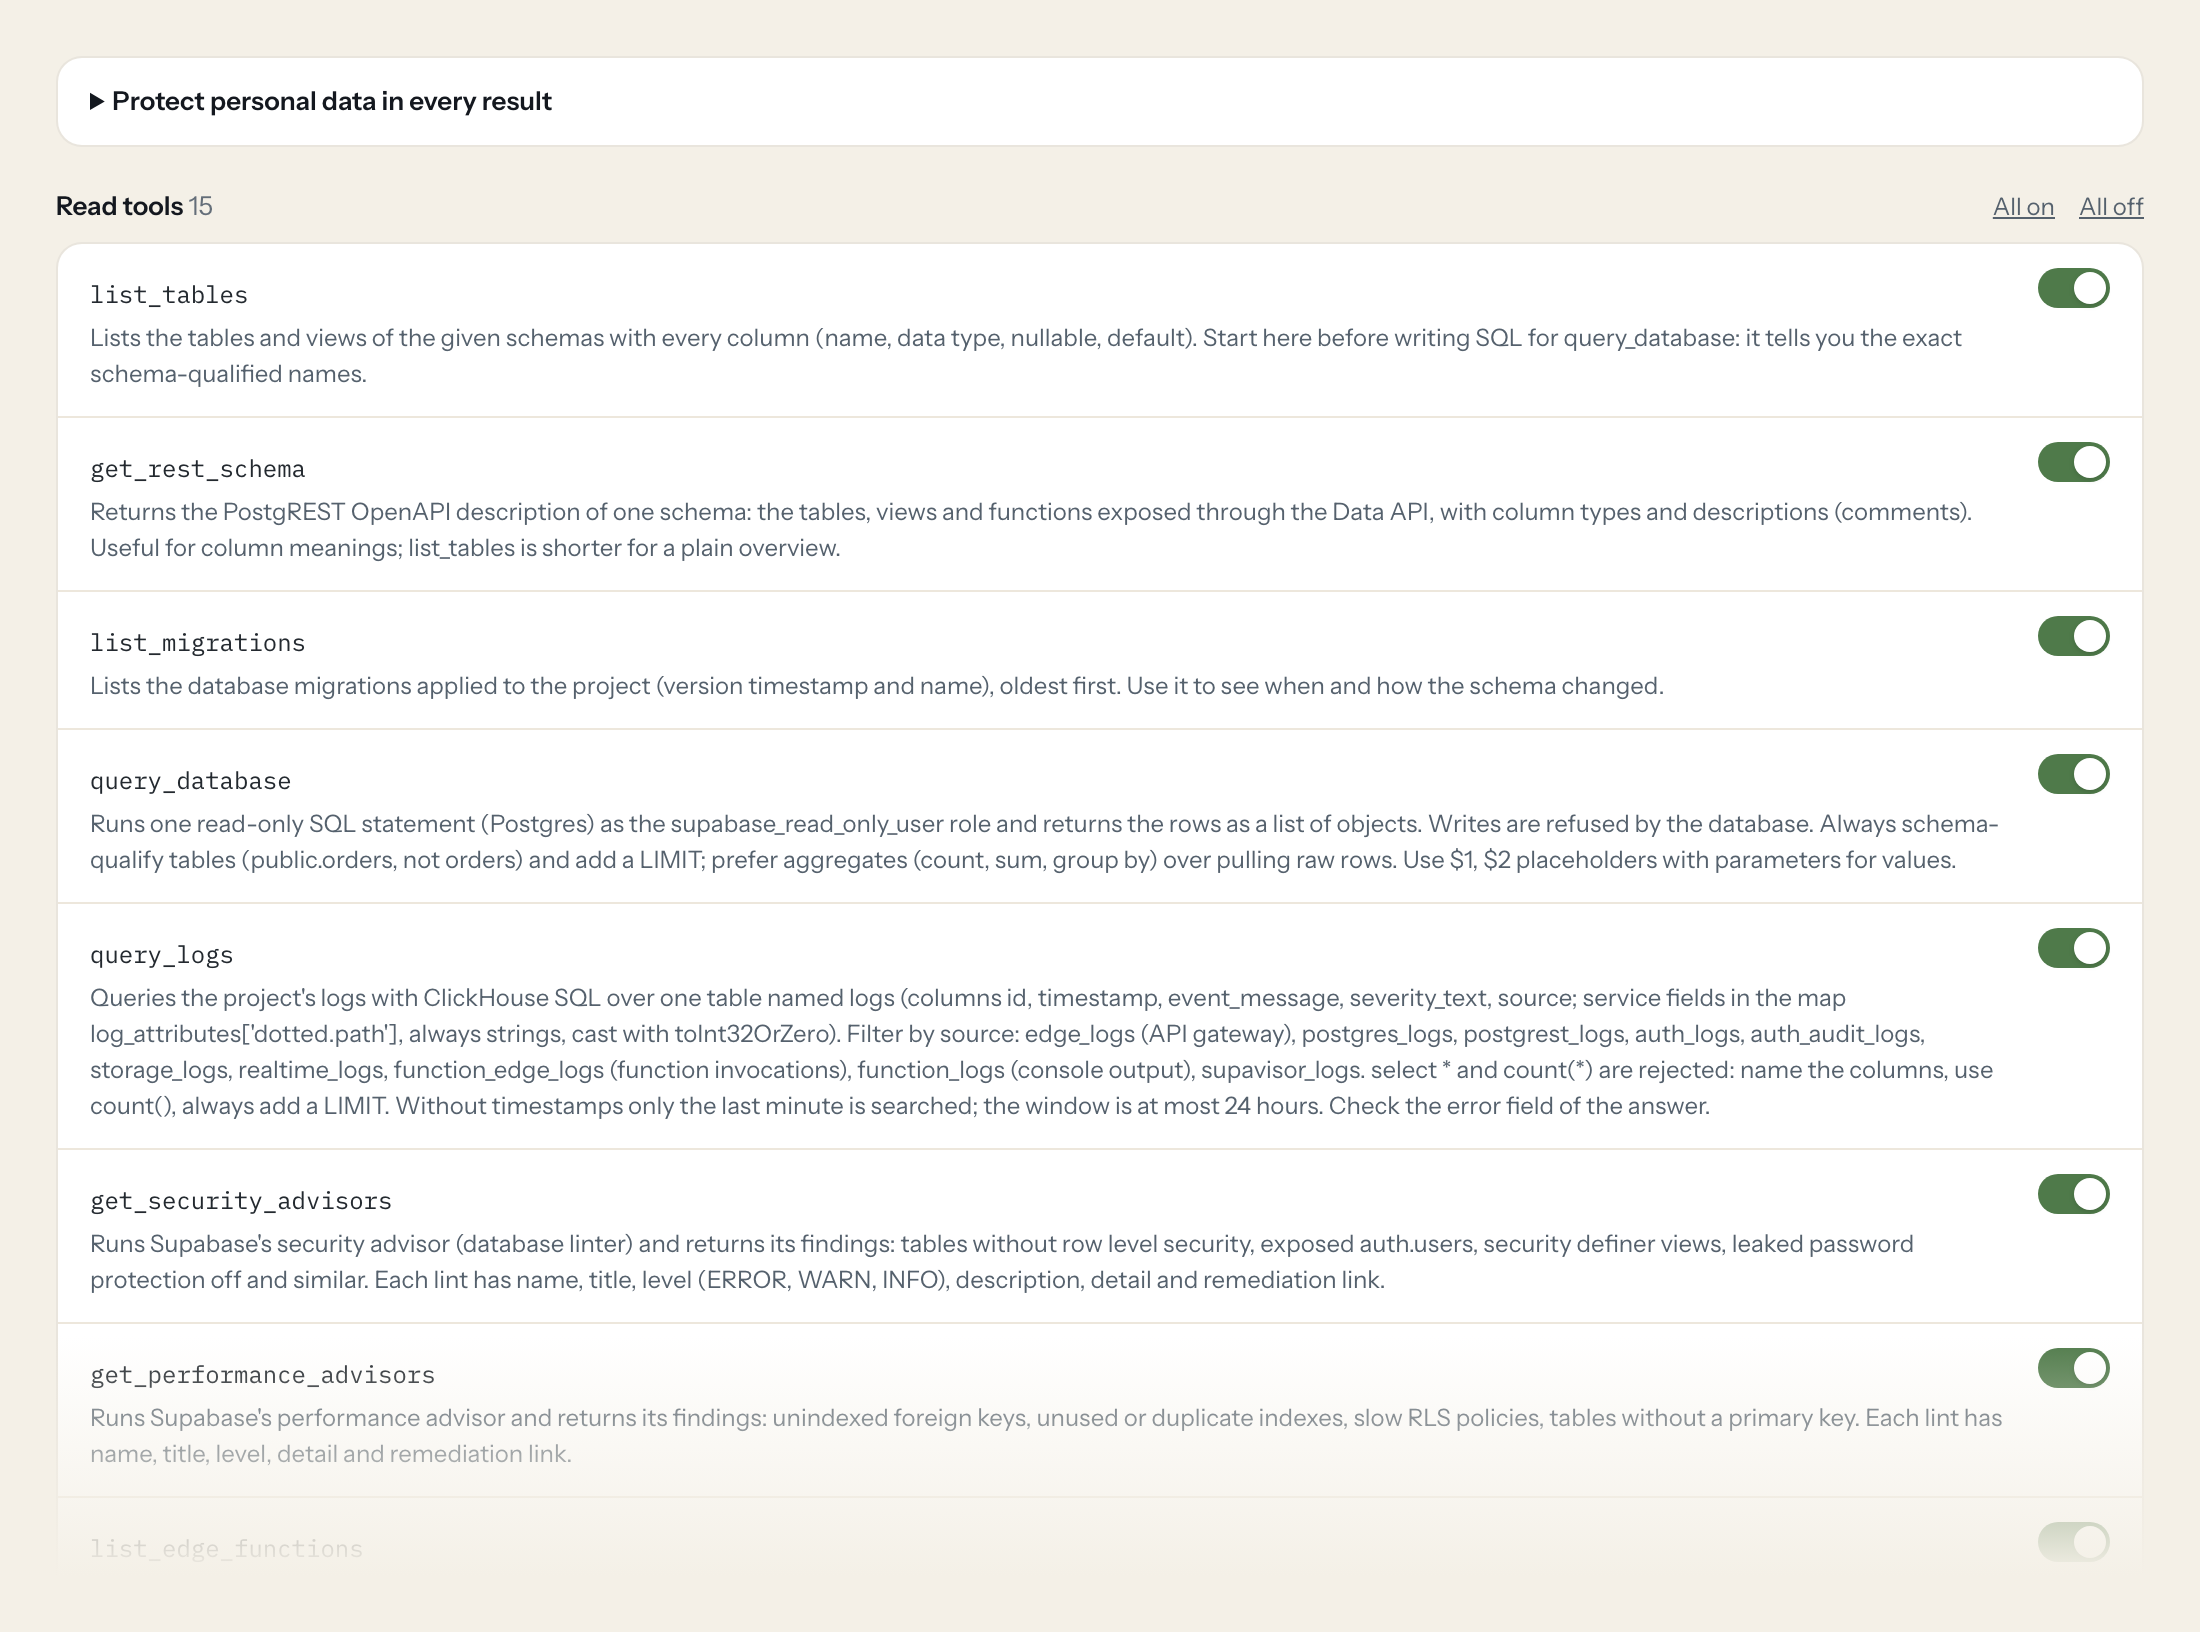
Der Connector ist rein lesend: 15 Tools für Tabellen und das REST-Schema, Migrationen, rein lesendes SQL, Log-Abfragen, Security- und Performance-Advisors, Edge Functions mit ihren Statistiken, Service-Health, API-Nutzung, Storage Buckets, Backups und Branches. Schreib-Tools gibt es nicht, und die Datenbank selbst lehnt Schreibzugriffe aus der Read-only-Rolle ab.
- Produkt
“Wie viele Zeilen wurden in den letzten 14 Tagen pro Tag in public.orders eingefügt?”
Beantwortet von
query_database - Entwicklung
“Zeig mir alle edge_logs mit Status 500 aus den letzten zwei Stunden, gruppiert nach Pfad.”
Beantwortet von
query_logs - Entwicklung
“Welche Tabellen im Schema public haben keine Row Level Security aktiviert?”
Beantwortet von
get_security_advisors - Support
“Welche Spalten hat public.subscriptions, und welche davon dürfen null sein?”
Beantwortet von
list_tables - Entwicklung
“Wie viele Aufrufe und Fehler hatte die Edge Function „send-invoice“ diese Woche?”
Beantwortet von
get_edge_function_stats - Entwicklung
“Sind gerade alle Projektdienste gesund, und wann war das letzte Backup?”
Beantwortet von
get_service_health
Was der Supabase-Connector kann.
| Tool | Was es tut | Zugriff | Standard |
|---|---|---|---|
| list_tables | Lists the tables and views of the given schemas with every column (name, data type, nullable, default). Start here before writing SQL for query_database: it tells you the exact… | Lesen | An |
| get_rest_schema | Returns the PostgREST OpenAPI description of one schema: the tables, views and functions exposed through the Data API, with column types and descriptions (comments). Useful for… | Lesen | An |
| list_migrations | Lists the database migrations applied to the project (version timestamp and name), oldest first. Use it to see when and how the schema changed. | Lesen | An |
| query_database | Runs one read-only SQL statement (Postgres) as the supabase_read_only_user role and returns the rows as a list of objects. Writes are refused by the database. | Lesen | An |
| query_logs | Queries the project's logs with ClickHouse SQL over one table named logs (columns id, timestamp, event_message, severity_text, source; service fields in the map log_attributes['… | Lesen | An |
| get_security_advisors | Runs Supabase's security advisor (database linter) and returns its findings: tables without row level security, exposed auth.users, security definer views, leaked password prote… | Lesen | An |
| get_performance_advisors | Runs Supabase's performance advisor and returns its findings: unindexed foreign keys, unused or duplicate indexes, slow RLS policies, tables without a primary key. Each lint has… | Lesen | An |
| list_edge_functions | Lists the project's Edge Functions: slug, name, status (ACTIVE, REMOVED, THROTTLED), version, verify_jwt, created_at and updated_at (epoch milliseconds). | Lesen | An |
| get_edge_function | Gets one Edge Function by slug: status, version, entrypoint, import map, whether it verifies JWTs, last update. | Lesen | An |
| get_edge_function_stats | Returns invocation statistics of one Edge Function over a time interval: request counts, errors and execution time series. Needs the function id (not the slug) from list_edge_fu… | Lesen | An |
| get_service_health | Checks the health of the project's services. Each entry has name and status COMING_UP, ACTIVE_HEALTHY or UNHEALTHY, plus error details. | Lesen | An |
| get_api_usage | Returns request counts over time for the project's REST, auth, storage and realtime APIs. Use it for traffic trends ('sign-ups this week' needs query_database on auth tables ins… | Lesen | An |
| list_storage_buckets | Lists the project's storage buckets with name, whether they are public, and creation dates. | Lesen | An |
| list_backups | Lists the project's database backups (status, physical or logical, inserted_at) and whether point-in-time recovery is enabled. | Lesen | An |
| list_branches | Lists the project's preview and persistent branches: name, git branch, pull request number, status, default flag. | Lesen | An |
Schreib-Tools sind für jede Rolle aus, bis Sie sie einschalten, ein Tool für eine Rolle. Die Namen und Beschreibungen sind das, was das Modell sieht, deshalb bleiben sie englisch; es bekommt außerdem die vollständige Parameterbeschreibung jedes Tools.
So kommen Sie an den Supabase-Token.
Fünf Minuten, einmalig. Niemand in Ihrem Team sieht ihn je.
- 1
Im Supabase Dashboard Account > Access Tokens (supabase.com/dashboard/account/tokens) öffnen und auf „Generate new token“ klicken. Nicht „Create legacy token“ verwenden: Ein Legacy-Token erreicht jedes Projekt des Kontos mit vollen Rechten.
- 2
Resources: nur das eine Projekt auswählen, das Loopthink lesen soll.
- 3
Permissions: die unten aufgeführten Berechtigungen auf Read setzen und alles andere auf No access lassen. Nie Read-write vergeben.
- 4
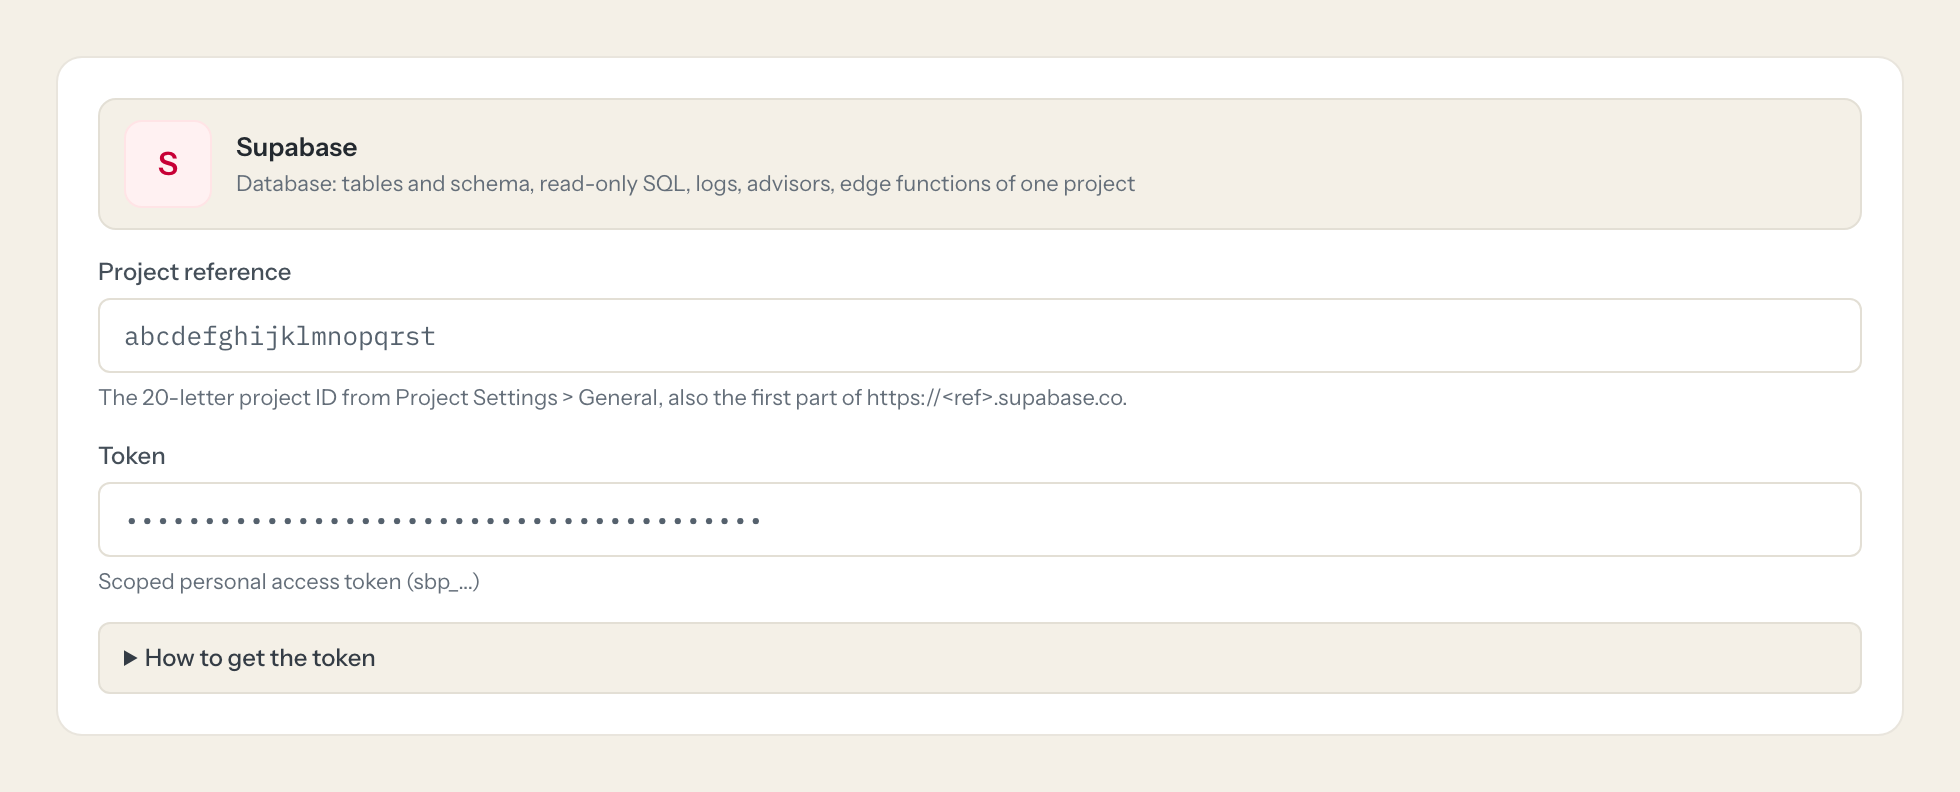
Ein Ablaufdatum wählen (höchstens ein Jahr), den Token erzeugen und kopieren; er wird nur einmal angezeigt. Hier zusammen mit der Projektreferenz einfügen.
- 5
In Loopthink fügen Sie Supabase aus dem Katalog hinzu und fügen den Token ein. Außerdem fragt der Connector nach project reference. Eine Minute später sieht Ihr Team die Tools.
Ein Scoped Token übersteigt nie die Rechte des Benutzers, der ihn erstellt hat, und funktioniert nicht mehr, wenn dieser Benutzer die Organisation verlässt; ein eigenes Mitgliedskonto mit der Rolle Read-only ist der sauberste Eigentümer. Nicht vergeben: API Keys, API Key Secrets, Edge Function Secrets, Auth Config oder Data API JWT Secret. Die Management API erlaubt 120 Anfragen pro Minute pro Benutzer und Endpunkt, Logs und Usage 30 pro Minute.
Was wir in Supabase zu maskieren empfehlen.
Abfrageergebnisse können alles enthalten, was in Ihren Tabellen steht, und die Auth-Tabellen bringen E-Mail, Telefon und die rohen Nutzer-Metadaten dazu; Logs tragen IP-Adressen, Event-Meldungen und Attribute, die sie wiederholen können. Die vorgeschlagenen Felder maskieren diese und behalten Zählwerte, Zeitstempel, Status, Schema-Details und Advisor-Befunde, also das, was eine Produkt- oder Debugging-Frage braucht. Das Produktteam sieht, dass am Montag 318 Bestellungen eingegangen sind, ohne die E-Mails der Käufer zu sehen.
- phone
- raw_user_meta_data
- user_metadata
- ip
- event_message
- log_attributes
- metadata
Was Supabases eigener MCP-Server Ihnen nicht gibt.
- Ein Login pro Person in jedem MCP-Client: Das Loopthink-Audit zeigt, wer gefragt hat, nicht einen gemeinsamen Access Token.
- Tools pro Rolle: Der Support liest Schema und Health, nur die Entwicklung führt SQL aus und liest Logs.
- Maskierung von E-Mails, Telefonnummern, Nutzer-Metadaten und IP-Adressen in Zeilen und Logzeilen, bevor die Antwort die EU verlässt.
- Schreib-Tools standardmäßig aus, pro Tool und Rolle zuschaltbar.
- Derselbe Server in Claude, ChatGPT und Langdock, einmal verwaltet.
Supabase und Loopthink
- Scoped Token oder Legacy-Token?
- Scoped. Erzeugen Sie unter Account > Access Tokens einen neuen Token, wählen Sie nur das eine Projekt, setzen Sie Database, Logs, Advisors, Edge Functions, Project Settings, Usage Analytics, Migrations, Backups und Storage auf Read und lassen Sie alles andere auf No access. Ein Legacy-Token erreicht jedes Projekt des Kontos mit vollen Rechten. Vergeben Sie nicht API Keys, API Key Secrets, Edge Function Secrets, Auth Config oder Data API JWT Secret.
- Kann die KI Daten ändern?
- Nein. query_database läuft als Rolle supabase_read_only_user, und die Datenbank lehnt Schreibzugriffe ab. Der Token wird nur mit Read-Berechtigungen erstellt, und der Connector hat keine Schreib-Tools.
- Wem sollte der Token gehören, und wie lange lebt er?
- Ein Scoped Token übersteigt nie die Rechte des Benutzers, der ihn erstellt hat, und funktioniert nicht mehr, wenn dieser Benutzer die Organisation verlässt; ein eigenes Mitglied mit der Rolle Read-only ist deshalb der sauberste Eigentümer. Tokens laufen nach höchstens einem Jahr ab. Die Management API erlaubt 120 Anfragen pro Minute pro Benutzer und Endpunkt, Logs und Usage 30 pro Minute, und Log-Abfragen decken ein Fenster von höchstens 24 Stunden ab.
- Braucht jedes Teammitglied einen eigenen Supabase-Account?
- Nein. Loopthink hält einen Schlüssel oder Token für Supabase. Ihre Leute melden sich mit ihrer eigenen Identität bei Loopthink an, und jeder Aufruf an Supabase wird unter ihrem Namen protokolliert. Die Lizenzen in Supabase bleiben, wie sie heute sind.
- Wo liegt der Supabase-Schlüssel?
- In Loopthink, verschlüsselt, in der EU. Er erreicht weder den KI-Client noch die Personen, die den Connector nutzen. Rotieren Sie ihn in Supabase, wann immer Sie wollen, und fügen Sie den neuen einmal ein.
- Kann jemand aus dem Chat heraus in Supabase schreiben?
- Nur, wenn Sie es einschalten. Schreibaktionen sind eine eigene Zeile in der Rechtematrix und für jede Rolle standardmäßig aus. Braucht eine Rolle ein Schreib-Tool, geben Sie genau dieses eine Tool genau dieser Rolle frei.
- Was sieht das Modell?
- Das Ergebnis des Tool-Aufrufs, nach der Maskierung. Felder, die Sie als personenbezogen markieren, etwa E-Mail-Adressen, Namen oder Kartendaten, werden maskiert, bevor die Antwort zu den KI-Client reist. Das Modell bekommt die Zahlen, nicht die Menschen.
- Was kostet es?
- Kostenlos für eine Person und zwei Connectors, ohne Karte. Pro kostet 19 € im Monat für bis zu fünf Personen und jeden Connector auf dieser Seite, mit Rollen, feldgenauer Maskierung und 30 Tagen Audit-Log. Team kostet 49 € für zehn Personen und bringt Ihre eigenen REST-APIs und SQL-Datenbanken, Ihre eigene Domain und Ihren eigenen Identity Provider dazu. Kein Gespräch nötig.
Hängen Sie fest, oder fehlt ein Tool? Ein Mensch, der diesen Connector kennt, antwortet innerhalb eines Arbeitstags.


