ServiceNow in Claude, ChatGPT und jedem MCP-Client. Für Ihr ganzes Team.
Incidents, Changes, Requests, CMDB, Knowledge und SLA-Auswertungen. Ein Token in Loopthink, ein Login pro Person, Rollen pro Tool und ein Audit-Eintrag für jeden Aufruf.
Kostenlos für 2 Connectors, ohne Karte · Pro 19 € · in der EU betrieben · 17 Lese-Tools, 3 Schreib-Tools standardmäßig aus
“Wie viele offene Incidents haben wir gerade pro Priorität und pro Assignment Group?”
Offene Incidents nach Assignment Group und Priorität:
| Assignment Group | P1 | P2 | P3 |
|---|---|---|---|
| Network Operations | 2 | 7 | 19 |
| Service Desk | 0 | 4 | 46 |
| SAP Basis | 1 | 3 | 11 |
- nur lesend
- protokolliert
Ein Token rein, die Tools kommen raus.
In ServiceNow wird die IT-Arbeit verfolgt: Incidents, Problems, Changes, Katalog-Requests, die SLAs daran, die CMDB dahinter und die Wissensdatenbank, die die Frage eigentlich zuerst hätte beantworten sollen. Die Fragen sind alltäglich, „wie viele P1-Incidents sind pro Team offen“, „ist der Change für Freitag genehmigt“, aber heute braucht es dafür einen Filter als Encoded Query, den nur die Leitung des Service Desks schreiben kann.
Mit dem ServiceNow-Connector fragen IT-Betrieb, Service Desk und Geschäftsführung in Claude oder ChatGPT und bekommen die Antwort aus der laufenden Instanz. Loopthink hält einen REST API Key, jede Person meldet sich mit ihrer eigenen Identität an, und jeder Aufruf wird unter ihrem Namen protokolliert. Der Key erreicht den KI-Client nie.
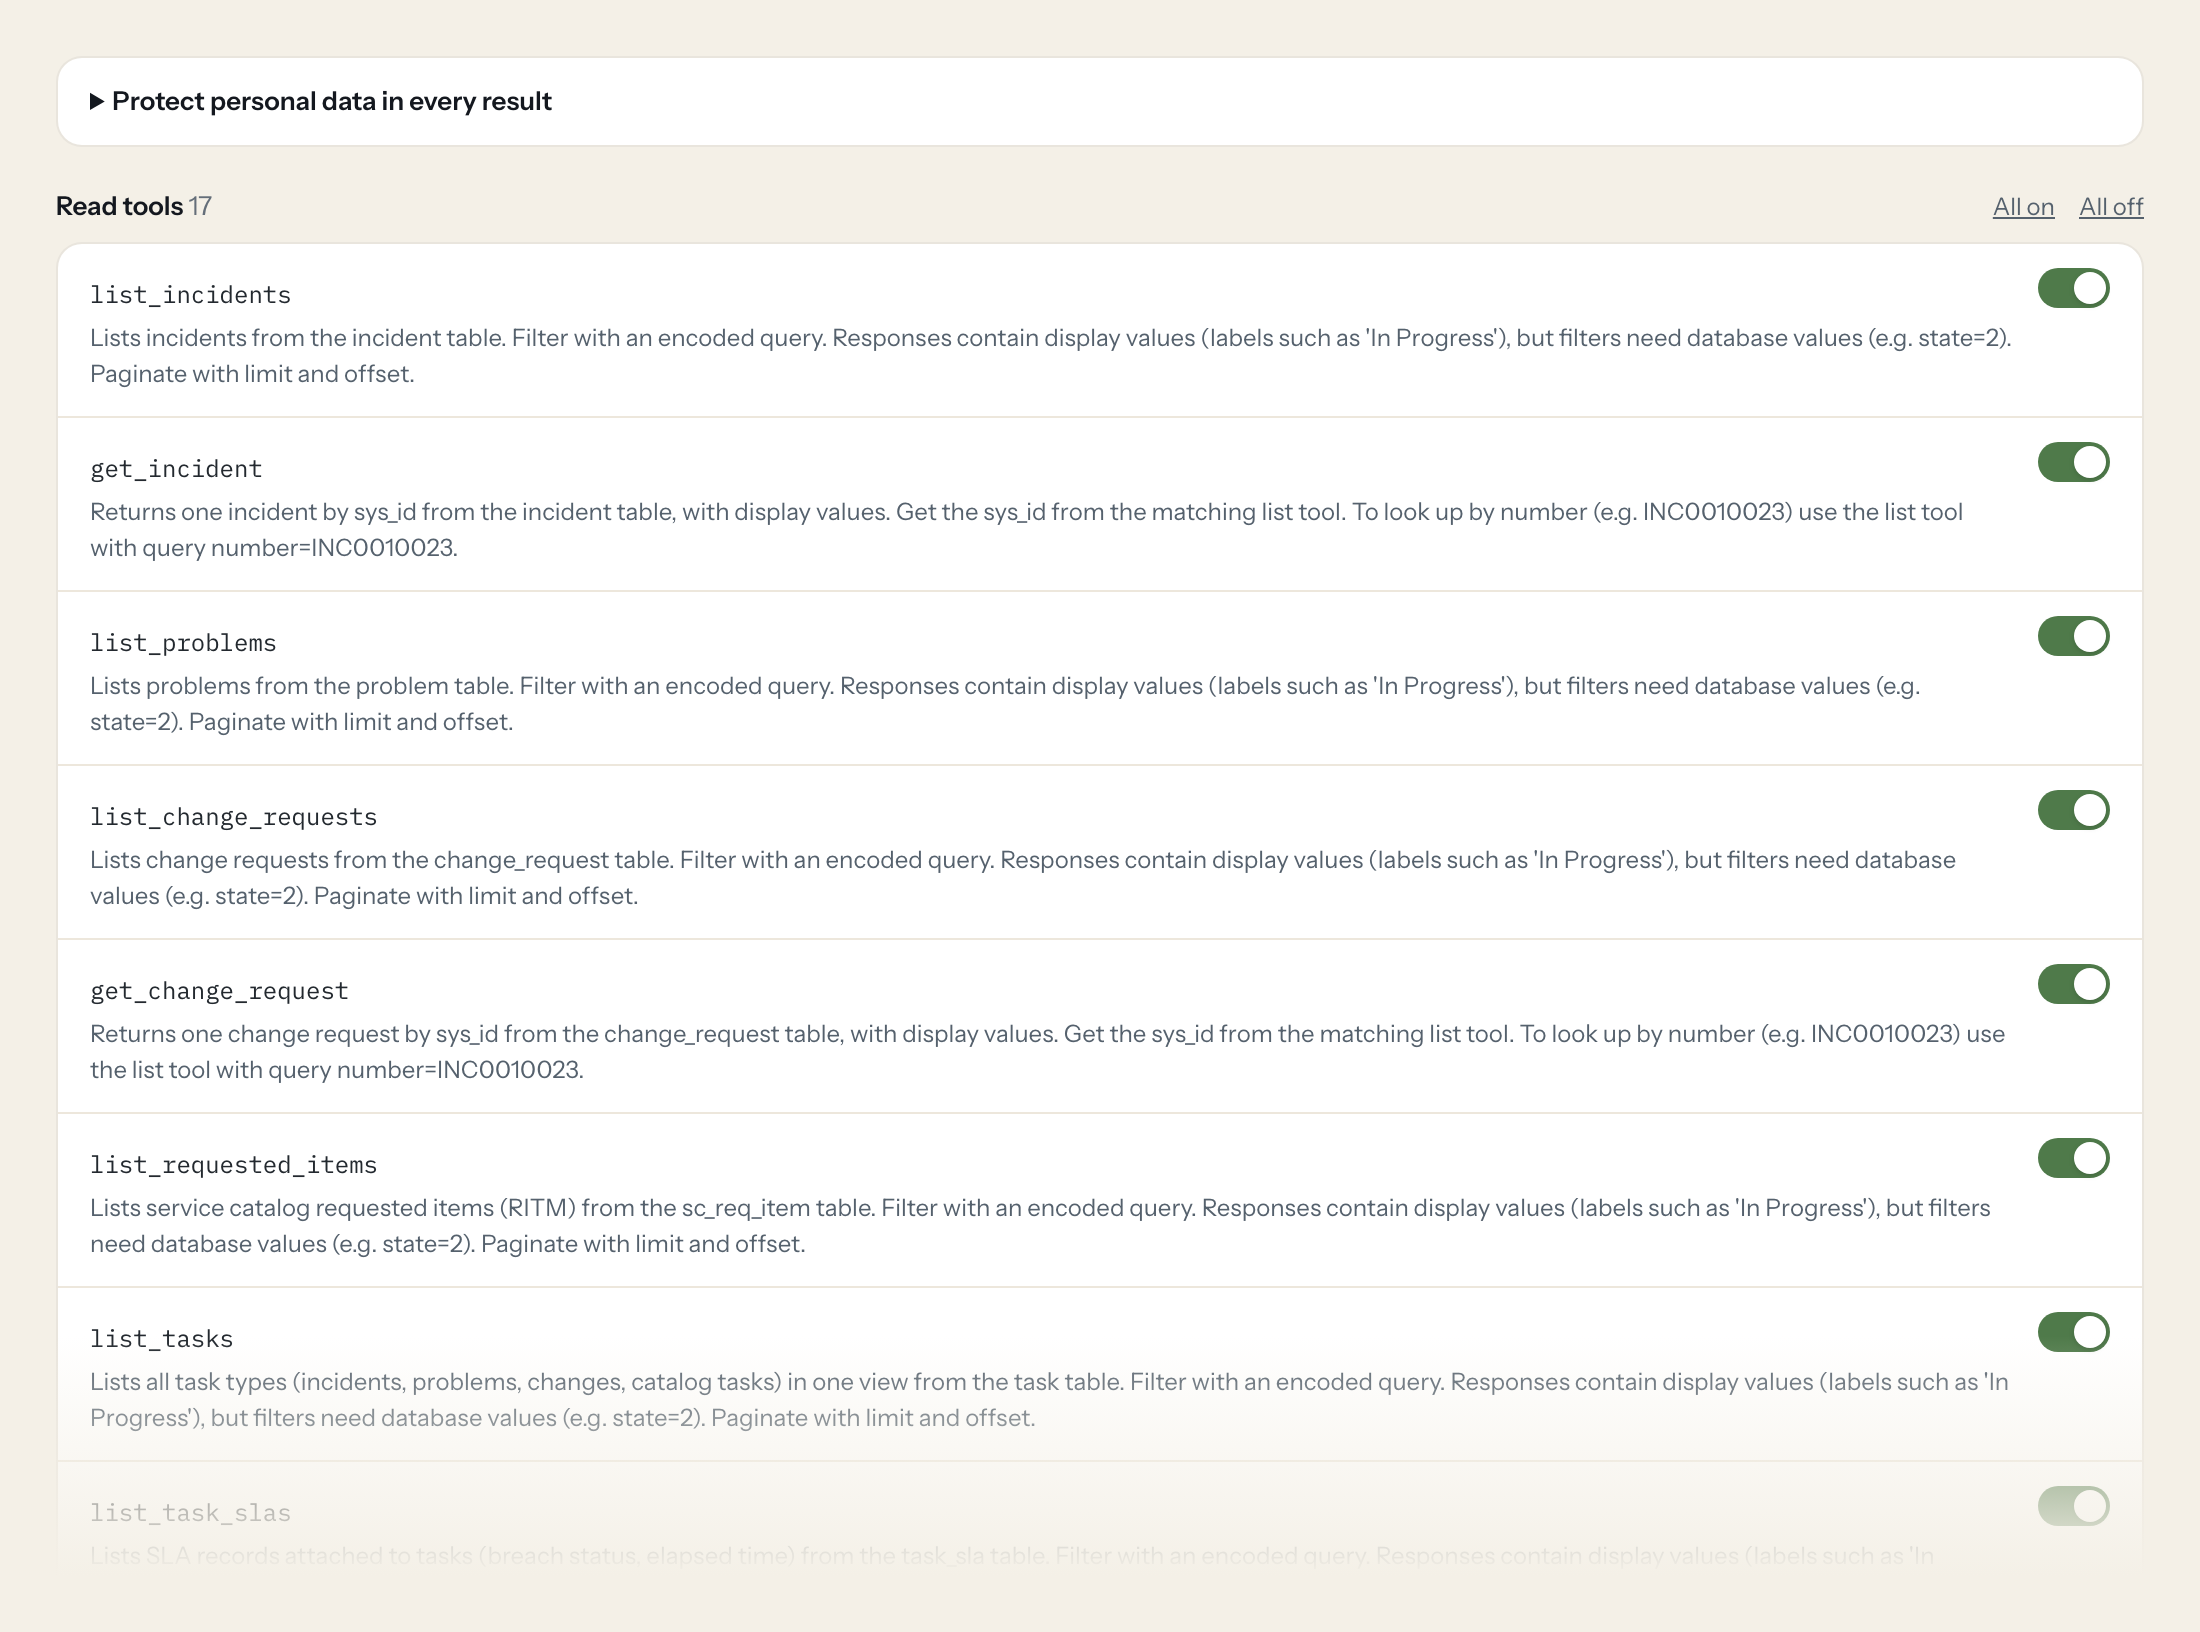
Siebzehn Lese-Tools decken Incidents, Problems, Change Requests, Requested Items, Tasks und ihre SLAs, Benutzer und Gruppen, Configuration Items, Journal-Einträge, generische Tabellen- und Datensatz-Lesezugriffe, Aggregate und Knowledge-Artikel ab. Die drei Schreib-Tools, einen Incident anlegen und eine Work Note oder einen Kommentar hinzufügen, bleiben aus, bis Sie sie für eine Rolle einschalten.
- Geschäftsführung
“Wie viele offene Incidents haben wir gerade pro Priorität und pro Assignment Group?”
Beantwortet von
aggregate_records - Service Desk
“Zeig mir INC0010023 mit Status, Assignment Group und den letzten drei Work Notes.”
Beantwortet von
get_incident - IT-Betrieb
“Welche Change Requests sind für dieses Wochenende geplant und welche davon sind noch nicht genehmigt?”
Beantwortet von
list_change_requests - IT-Betrieb
“Welche offenen Incidents haben ihr Resolution-SLA gerissen oder stehen kurz davor?”
Beantwortet von
list_task_slas - Service Desk
“Gibt es einen Knowledge-Artikel zum Zurücksetzen des VPN-Zertifikats auf einem verwalteten MacBook?”
Beantwortet von
search_knowledge_articles - Service Desk
“Füge zu INC0010023 eine Work Note hinzu: Datenbank-Failover vom DBA-Team um 14:20 bestätigt, Monitoring für eine Stunde.”
Beantwortet von
add_incident_work_note
Was der ServiceNow-Connector kann.
| Tool | Was es tut | Zugriff | Standard |
|---|---|---|---|
| list_incidents | Lists incidents from the incident table. Filter with an encoded query. | Lesen | An |
| get_incident | Returns one incident by sys_id from the incident table, with display values. Get the sys_id from the matching list tool. | Lesen | An |
| list_problems | Lists problems from the problem table. Filter with an encoded query. | Lesen | An |
| list_change_requests | Lists change requests from the change_request table. Filter with an encoded query. | Lesen | An |
| get_change_request | Returns one change request by sys_id from the change_request table, with display values. Get the sys_id from the matching list tool. | Lesen | An |
| list_requested_items | Lists service catalog requested items (RITM) from the sc_req_item table. Filter with an encoded query. | Lesen | An |
| list_tasks | Lists all task types (incidents, problems, changes, catalog tasks) in one view from the task table. Filter with an encoded query. | Lesen | An |
| list_task_slas | Lists SLA records attached to tasks (breach status, elapsed time) from the task_sla table. Filter with an encoded query. | Lesen | An |
| list_users | Lists users from the sys_user table. Filter with an encoded query. | Lesen | An |
| list_groups | Lists assignment groups from the sys_user_group table. Filter with an encoded query. | Lesen | An |
| list_configuration_items | Lists configuration items (CMDB) from the cmdb_ci table. Filter with an encoded query. | Lesen | An |
| list_journal_entries | Lists comments and work notes of a record from sys_journal_field. Query by the record's sys_id: element_id=<sys_id>^ORDERBYDESCsys_created_on. | Lesen | An |
| query_table | Generic read on any table the token user may read, for tables without a dedicated tool (e.g. sc_task, kb_knowledge, cmn_location, core_company, alm_hardware). | Lesen | An |
| get_record | Generic read of one record by table name and sys_id. Use when a reference in another record points to a table without a dedicated get tool. | Lesen | An |
| aggregate_records | Counts or aggregates records of a table (Aggregate API), e.g. open incidents per priority or per assignment group. | Lesen | An |
| search_knowledge_articles | Full-text search in published knowledge base articles (Knowledge API). Use for 'how do I' questions before opening an incident. | Lesen | An |
| get_knowledge_article | Returns one knowledge article with its content. id is the article sys_id or the KB number (e.g. | Lesen | An |
| create_incident | WRITE: Creates a new incident. Returns the new record with number and sys_id. | Schreiben | Aus |
| add_incident_work_note | WRITE: Adds an internal work note (not visible to the caller) to an incident. Does not change other fields. | Schreiben | Aus |
| add_incident_comment | WRITE: Adds a customer-visible additional comment to an incident. The caller is usually notified by email. | Schreiben | Aus |
Schreib-Tools sind für jede Rolle aus, bis Sie sie einschalten, ein Tool für eine Rolle. Die Namen und Beschreibungen sind das, was das Modell sieht, deshalb bleiben sie englisch; es bekommt außerdem die vollständige Parameterbeschreibung jedes Tools.
So kommen Sie an den ServiceNow-Token.
Fünf Minuten, einmalig. Niemand in Ihrem Team sieht ihn je.
- 1
Als Admin bei Bedarf das Plugin „API Key and HMAC Authentication“ aktivieren, dann System Web Services > API Access Policies > Inbound Authentication Profiles > New > API Key profile öffnen, mit dem Auth-Parameter „x-sn-apikey“ (Header).
- 2
Einen eigenen Integrationsbenutzer (z. B. loopthink.integration) anlegen, nur mit den nötigen Leserollen (z. B. itil für ITSM-Lesezugriffe, knowledge für die Wissensdatenbank), und ihn als „Web service access only“ markieren.
- 3
REST API Key > New öffnen, diesen Benutzer auswählen, Expiry leer lassen oder ein Rotationsdatum setzen, speichern und den erzeugten Token kopieren.
- 4
Unter REST API Access Policies je eine Policy für Table API, Aggregate API und Knowledge API (sn_km_api) anlegen und das API-Key-Profil anhängen. Token-Auth ist in der globalen Policy nicht erlaubt.
- 5
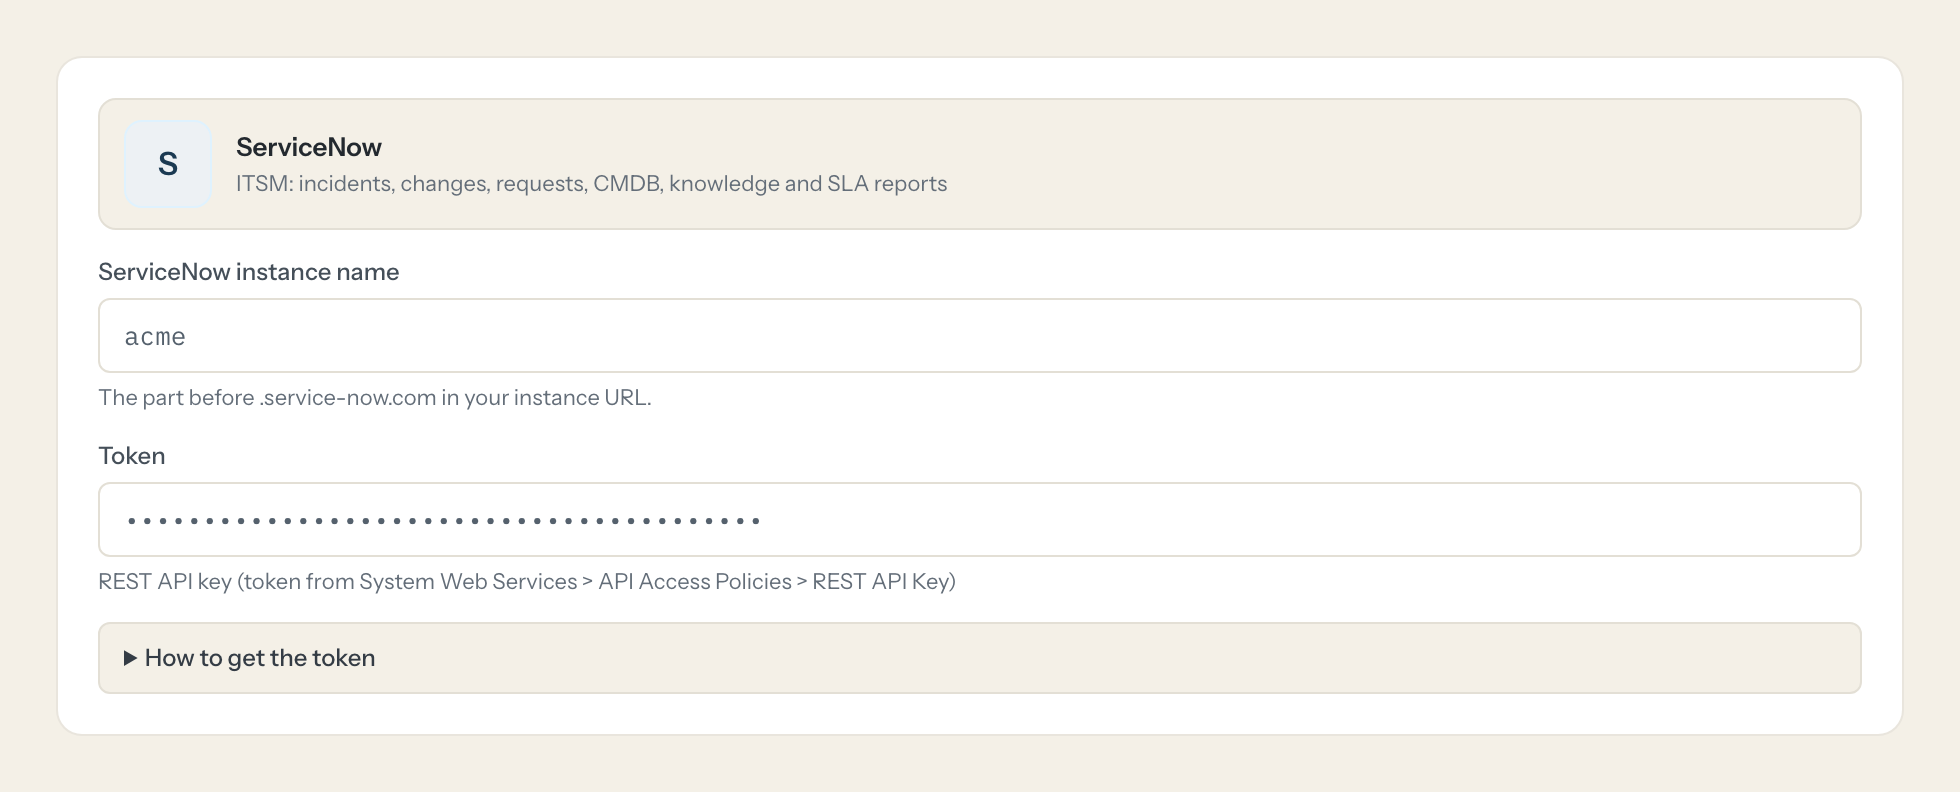
In Loopthink fügen Sie ServiceNow aus dem Katalog hinzu und fügen den Token ein. Außerdem fragt der Connector nach servicenow instance name. Eine Minute später sieht Ihr Team die Tools.
Der API Key handelt als der Benutzer, der im REST-API-Key-Datensatz ausgewählt ist, es gelten also die ACLs dieses Benutzers. Braucht ein aktuelles Release (API Access Policies mit API Key). Ältere Instanzen unterstützen nur Basic Auth oder OAuth.
Was wir in ServiceNow zu maskieren empfehlen.
Tickets sind voller Menschen: Caller, Requester, Assignee und Opener mit Namen, Benutzernamen, E-Mail und Telefonnummern, dazu Freitext in Beschreibungen, Kommentaren und Work Notes, der sie oft wiederholt. Die vorgeschlagenen Felder maskieren all das und behalten Nummern, Status, Prioritäten, Kategorien, Gruppen, Zeitstempel und SLA-Status, sodass die Geschäftsführung sieht, dass 14 P1-Incidents in der Netzwerkgruppe offen sind, ohne zu lesen, wer sie gemeldet hat.
- caller_id
- requested_for
- assigned_to
- opened_by
- phone
- mobile_phone
- name
- user_name
- sys_created_by
- value
- description
- comments
- work_notes
ServiceNow und Loopthink
- Wessen Rechte trägt der API Key?
- Der Key handelt als der Benutzer, der im REST-API-Key-Datensatz ausgewählt ist, es gelten also dessen Rollen und ACLs. Legen Sie einen eigenen Integrationsbenutzer an, markiert als „Web service access only“, mit itil für ITSM-Lesezugriffe und knowledge für die Wissensdatenbank, plus Lese-ACLs auf sys_user, sys_user_group, cmdb_ci, task_sla und sys_journal_field. Die Schreib-Tools brauchen itil-Schreibrechte auf incident.
- Welche ServiceNow-Releases unterstützen das?
- Der Connector nutzt API Access Policies mit einem API-Key-Profil, das braucht ein aktuelles Release und das Plugin „API Key and HMAC Authentication“. Ältere Instanzen bieten nur Basic Auth oder OAuth. Außerdem legen Sie je eine REST API Access Policy für die Table API, die Aggregate API und die Knowledge API an, weil Token-Auth in der globalen Policy nicht erlaubt ist.
- Was können die Schreib-Tools ändern?
- Nur Incidents: create_incident legt einen neuen an, add_incident_work_note fügt eine interne Notiz hinzu, die der Caller nicht sieht, und add_incident_comment fügt einen für den Kunden sichtbaren Kommentar hinzu, der in der Regel eine E-Mail an den Caller auslöst. Kein Tool ändert Status, Zuweisung oder ein anderes Feld eines bestehenden Datensatzes.
- Braucht jedes Teammitglied einen eigenen ServiceNow-Account?
- Nein. Loopthink hält einen Schlüssel oder Token für ServiceNow. Ihre Leute melden sich mit ihrer eigenen Identität bei Loopthink an, und jeder Aufruf an ServiceNow wird unter ihrem Namen protokolliert. Die Lizenzen in ServiceNow bleiben, wie sie heute sind.
- Wo liegt der ServiceNow-Schlüssel?
- In Loopthink, verschlüsselt, in der EU. Er erreicht weder den KI-Client noch die Personen, die den Connector nutzen. Rotieren Sie ihn in ServiceNow, wann immer Sie wollen, und fügen Sie den neuen einmal ein.
- Kann jemand aus dem Chat heraus in ServiceNow schreiben?
- Nur, wenn Sie es einschalten. Schreibaktionen sind eine eigene Zeile in der Rechtematrix und für jede Rolle standardmäßig aus. Braucht eine Rolle ein Schreib-Tool, geben Sie genau dieses eine Tool genau dieser Rolle frei.
- Was sieht das Modell?
- Das Ergebnis des Tool-Aufrufs, nach der Maskierung. Felder, die Sie als personenbezogen markieren, etwa E-Mail-Adressen, Namen oder Kartendaten, werden maskiert, bevor die Antwort zu den KI-Client reist. Das Modell bekommt die Zahlen, nicht die Menschen.
- Was kostet es?
- Kostenlos für eine Person und zwei Connectors, ohne Karte. Pro kostet 19 € im Monat für bis zu fünf Personen und jeden Connector auf dieser Seite, mit Rollen, feldgenauer Maskierung und 30 Tagen Audit-Log. Team kostet 49 € für zehn Personen und bringt Ihre eigenen REST-APIs und SQL-Datenbanken, Ihre eigene Domain und Ihren eigenen Identity Provider dazu. Kein Gespräch nötig.
Hängen Sie fest, oder fehlt ein Tool? Ein Mensch, der diesen Connector kennt, antwortet innerhalb eines Arbeitstags.


