Amazon S3 in Claude, ChatGPT und jedem MCP-Client. Für Ihr ganzes Team.
Dateien in einem Amazon-S3-Bucket oder S3-kompatiblen Speicher: auflisten, lesen, ablegen und verschieben, auf einen Bucket und Ordner begrenzt. Ein technischer Zugang in Loopthink, ein Login pro Person, Rollen pro Tool und ein Audit-Eintrag für jeden Aufruf.
Kostenlos für 2 Connectors, ohne Karte · Pro 19 € · in der EU betrieben · 3 Lese-Tools, 4 Schreib-Tools standardmäßig aus
“Was ist heute im Ordner exports gelandet?”
Heute sind drei Objekte angekommen:
| Objekt | Größe | Geändert |
|---|---|---|
| orders-2026-11-16.csv | 412 KB | 16.11.2026 02:10 |
| customers-delta.json | 38 KB | 16.11.2026 02:12 |
| stock-levels.csv | 96 KB | 16.11.2026 05:30 |
- nur lesen
- maskiert
Zugangsdaten einmal rein, die Tools kommen raus.
In Buckets landen Exporte, Backups, Berichte und Lieferungen von Partnern: jede Nacht ein CSV aus dem Shop, JSON aus einer Integration, Log-Dateien, der Monatsbericht. Eins davon zu lesen heißt die richtige Konsole, die richtigen Rechte und ein Download, jedes Mal.
Mit dem S3-Connector fragen Betrieb, Buchhaltung und Daten in Claude oder ChatGPT, oder in der ChatGPT-App „S3 by Loopthink“, was angekommen ist und was drinsteht. Ein Server erreicht genau einen Bucket und lässt sich auf einen Ordner (Präfix) begrenzen: Außerhalb davon kann nichts gelistet, gelesen oder geschrieben werden. Loopthink hält den Access Key, jede Person meldet sich mit ihrer eigenen Identität an, und jeder Aufruf wird unter ihrem Namen mit dem berührten Pfad protokolliert.
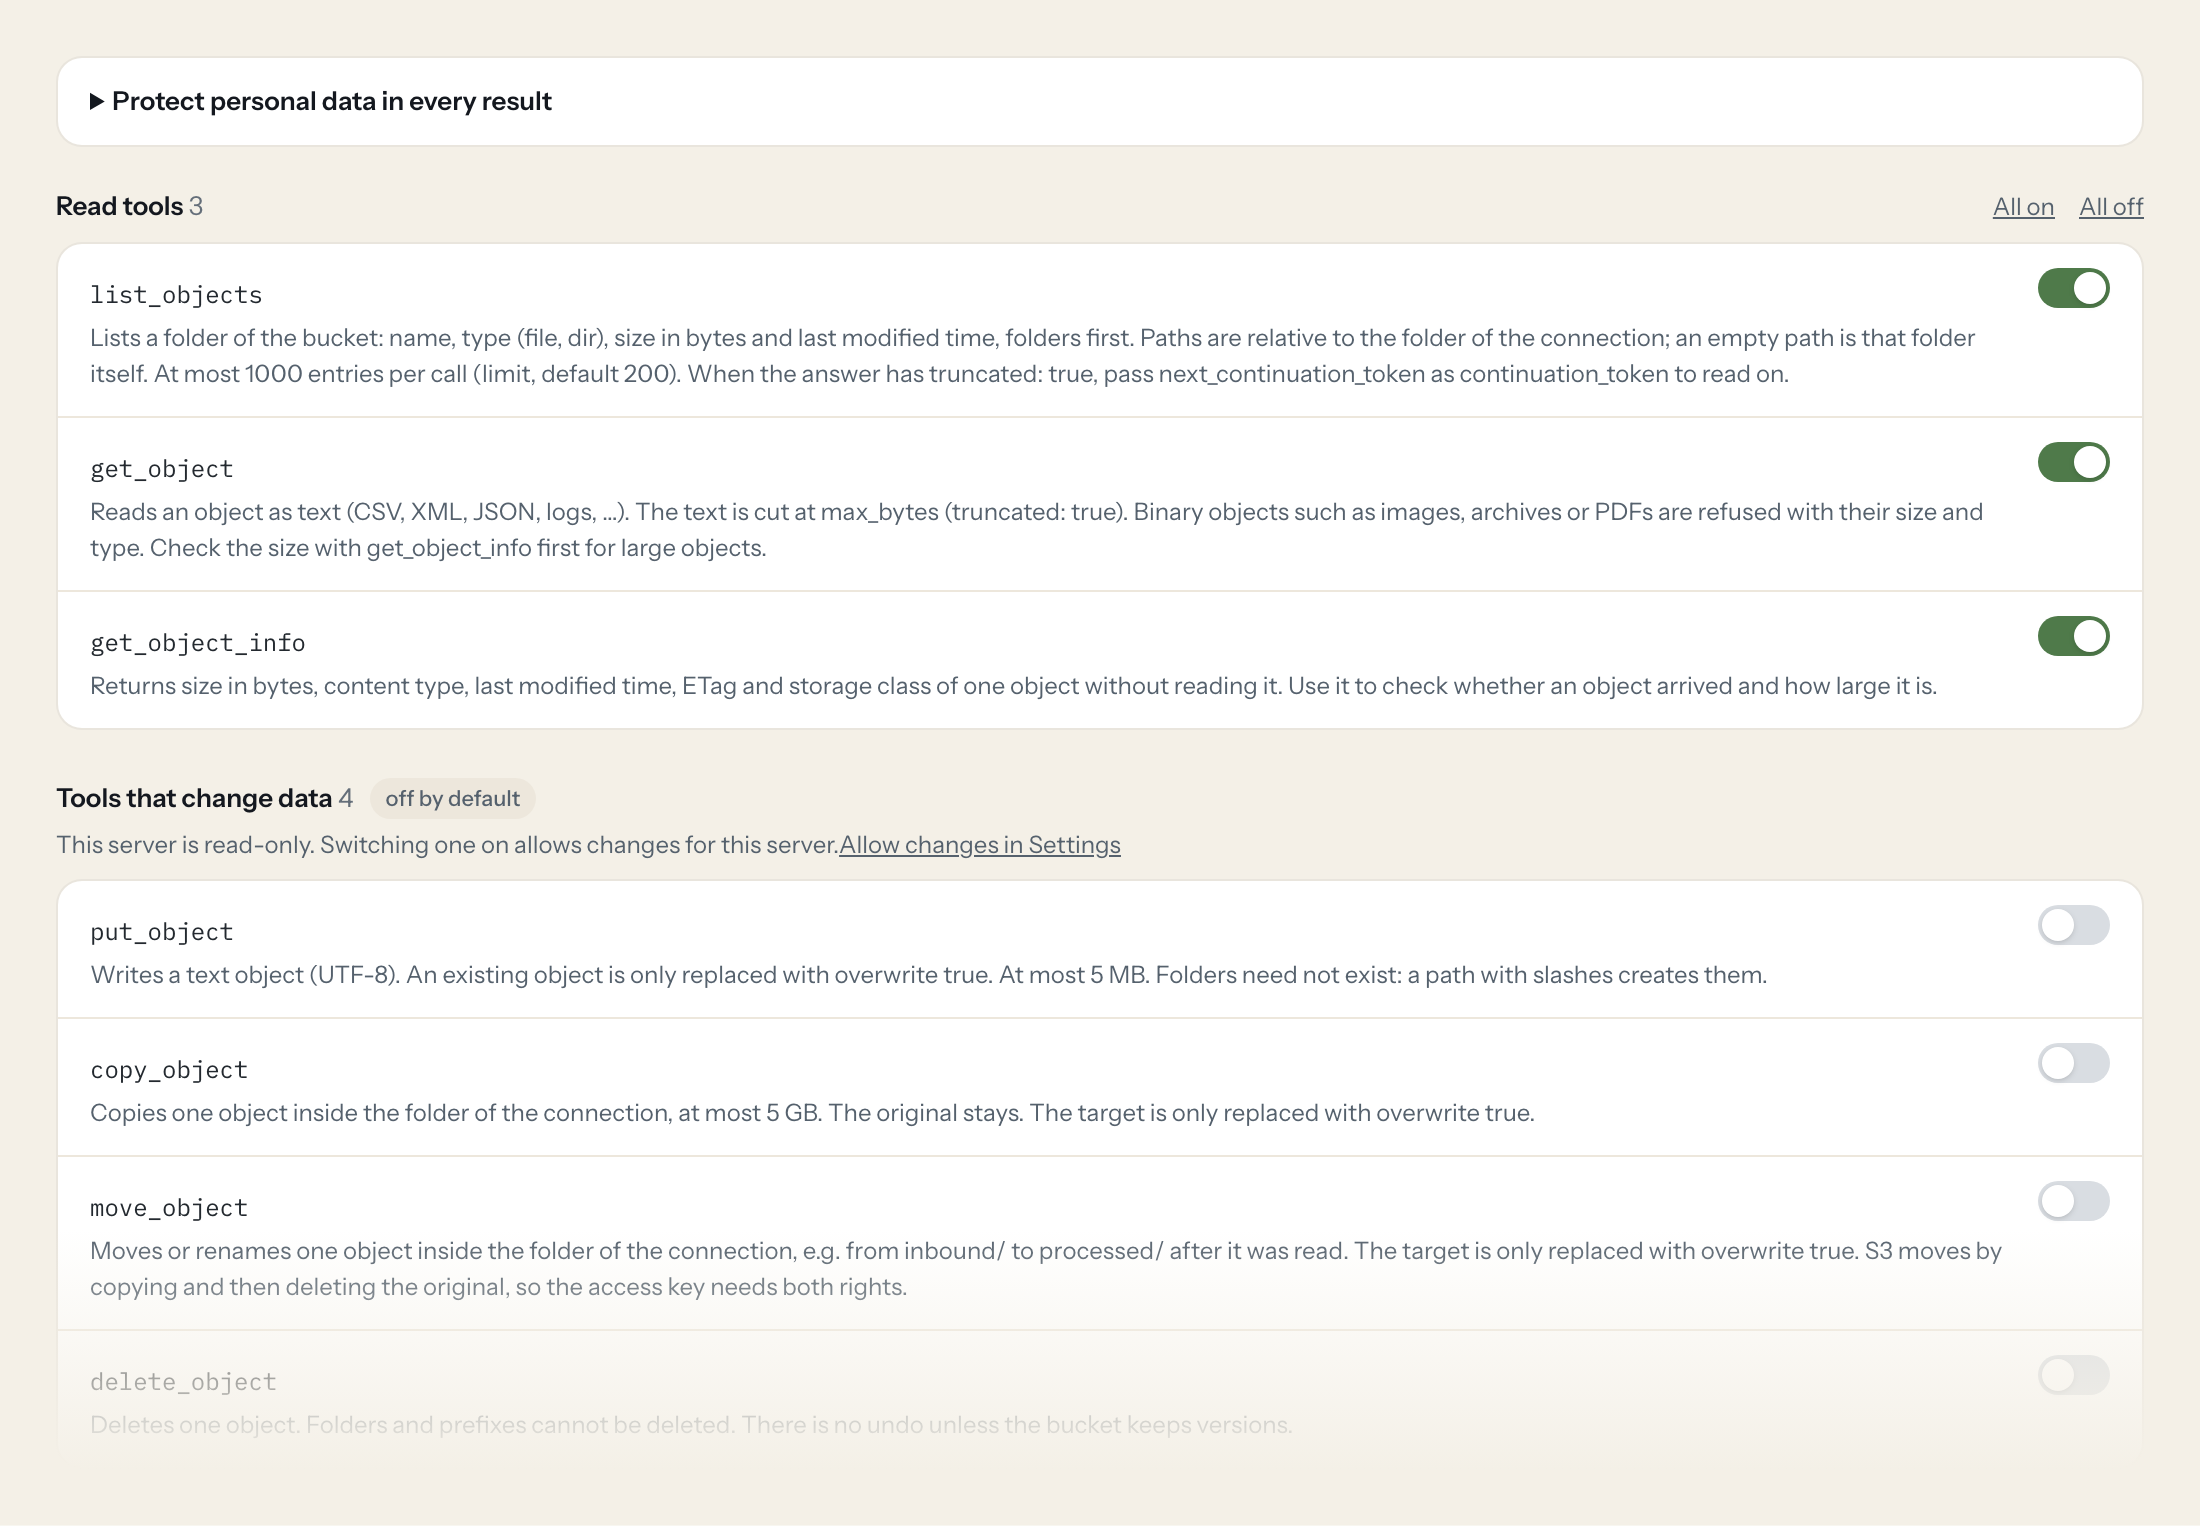
Drei Lese-Tools listen einen Ordner, lesen ein Text-Objekt und zeigen Größe und Datum eines Objekts. Vier Schreib-Tools, Ablegen, Kopieren, Verschieben und Löschen, bleiben aus, bis Sie sie für eine Rolle einschalten. Der Connector arbeitet mit Amazon S3 und, über ein Endpoint-Feld, mit S3-kompatiblem Speicher wie Hetzner Object Storage, IONOS, Wasabi, Backblaze B2 und Cloudflare R2.
- Betrieb
“Welche Exporte sind heute im Ordner reports gelandet?”
Beantwortet von
list_objects - Buchhaltung
“Lies den CSV-Export von gestern und summier die Beträge pro Land.”
Beantwortet von
get_object - Betrieb
“Wie groß ist das neueste Backup, und wann wurde es geschrieben?”
Beantwortet von
get_object_info - Daten
“Vergleich die zwei neuesten JSON-Dateien im Eingangsordner.”
Beantwortet von
get_object - Betrieb
“Leg diese Zusammenfassung als Textdatei im Ausgangsordner ab.”
Beantwortet von
put_object - Betrieb
“Verschieb die Dateien, die ich gerade geprüft habe, nach processed.”
Beantwortet von
move_object
Was der Amazon S3-Connector kann.
| Tool | Was es tut | Zugriff | Standard |
|---|---|---|---|
| list_objects | Lists a folder of the bucket: name, type (file, dir), size in bytes and last modified time, folders first. Paths are relative to the folder of the connection; an empty path is t… | Lesen | An |
| get_object | Reads an object as text (CSV, XML, JSON, logs, …). The text is cut at max_bytes (truncated: true). | Lesen | An |
| get_object_info | Returns size in bytes, content type, last modified time, ETag and storage class of one object without reading it. Use it to check whether an object arrived and how large it is. | Lesen | An |
| put_object | Writes a text object (UTF-8). An existing object is only replaced with overwrite true. | Schreiben | Aus |
| copy_object | Copies one object inside the folder of the connection, at most 5 GB. The original stays. | Schreiben | Aus |
| move_object | Moves or renames one object inside the folder of the connection, e.g. from inbound/ to processed/ after it was read. | Schreiben | Aus |
| delete_object | Deletes one object. Folders and prefixes cannot be deleted. | Schreiben | Aus |
Schreib-Tools sind für jede Rolle aus, bis Sie sie einschalten, ein Tool für eine Rolle. Die Namen und Beschreibungen sind das, was das Modell sieht, deshalb bleiben sie englisch; es bekommt außerdem die vollständige Parameterbeschreibung jedes Tools.
So richten Sie den Zugang zu Amazon S3 ein.
Fünf Minuten, einmalig. Niemand in Ihrem Team sieht die Zugangsdaten je.
- 1
In der AWS-Konsole IAM öffnen, dann Users, und einen eigenen Benutzer für die KI anlegen. Er braucht keinen Konsolen-Zugang.
- 2
Eine Inline-Policy anhängen, die nur diesen Bucket erreicht. Zum Lesen: {"Version":"2012-10-17","Statement":[{"Effect":"Allow","Action":"s3:ListBucket","Resource":"arn:aws:s3:::YOUR-BUCKET"},{"Effect":"Allow","Action":"s3:GetObject","Resource":"arn:aws:s3:::YOUR-BUCKET/*"}]} (YOUR-BUCKET durch den Bucket-Namen ersetzen).
- 3
Nur wenn die KI auch schreiben soll: s3:PutObject und s3:DeleteObject zur zweiten Anweisung hinzufügen, Änderungen an der Verbindung erlauben und die Schreib-Tools einschalten.
- 4
Im Tab Security credentials des Benutzers einen Access Key anlegen (Anwendungsfall: Application running outside AWS).
- 5
Hier die Access-Key-ID und den Secret Access Key eintragen. Das Secret zeigt die AWS-Konsole nur einmal.
- 6
Auf „Test connection“ klicken. Der Test listet einen Eintrag des Buckets.
- 7
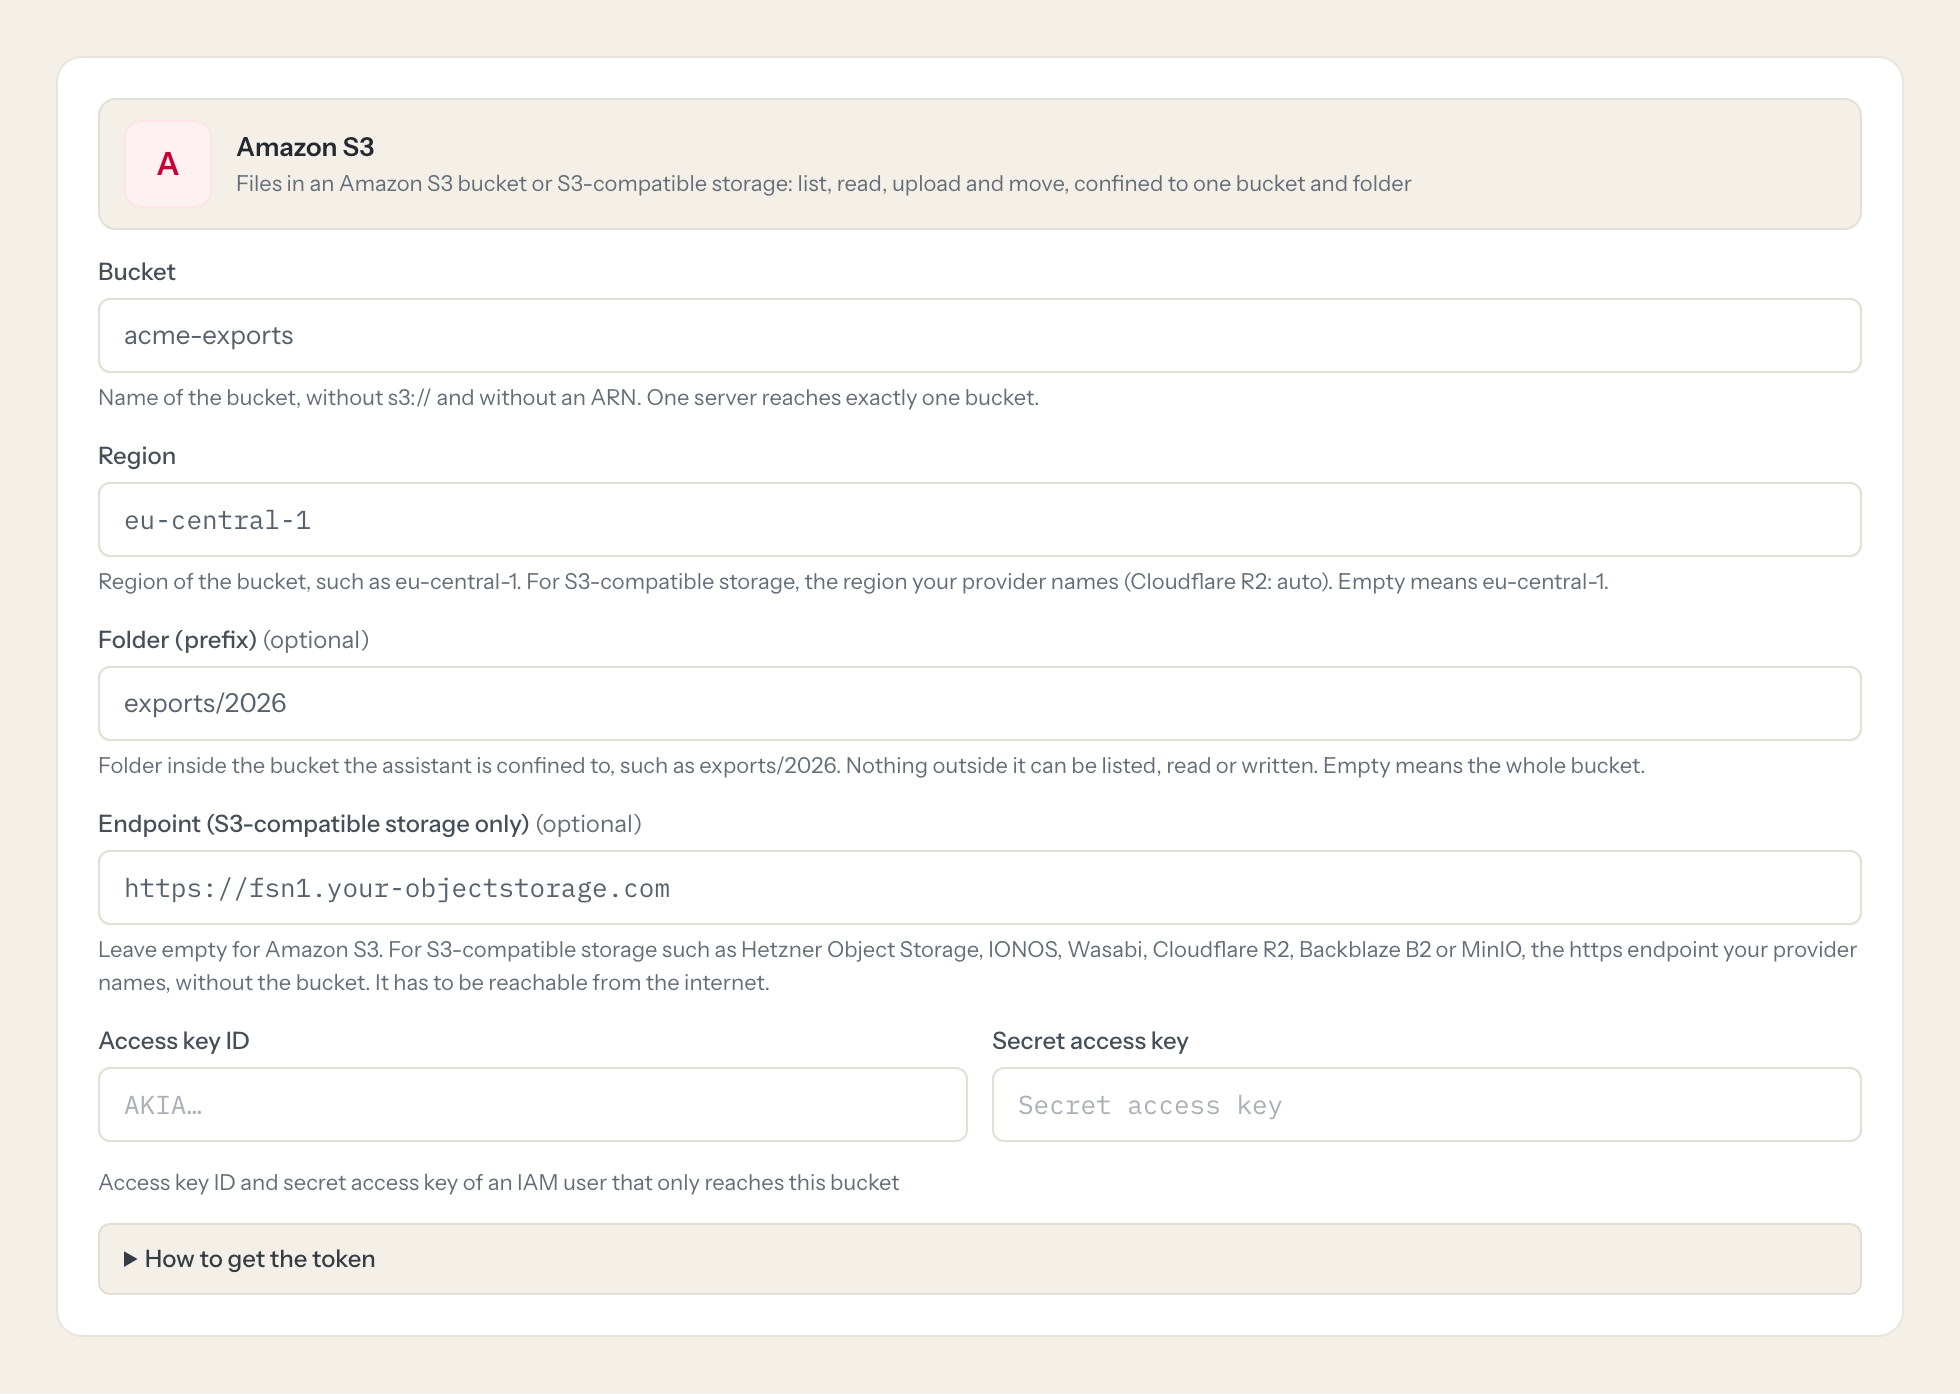
In Loopthink fügen Sie Amazon S3 aus dem Katalog hinzu und tragen die Access-Key-ID und den Secret Access Key ein. Außerdem fragt der Connector nach bucket, region, folder (prefix) und endpoint (s3-compatible storage only). Eine Minute später sieht Ihr Team die Tools.
S3-kompatibler Speicher (Hetzner Object Storage, IONOS, Wasabi, Cloudflare R2, Backblaze B2, MinIO): Legen Sie in der Konsole Ihres Anbieters einen Access Key an, der auf diesen Bucket begrenzt ist, und tragen Sie Endpoint und Region des Anbieters ein. Um den Key bei AWS selbst auf einen Ordner zu begrenzen, die Objekt-Ressource auf arn:aws:s3:::YOUR-BUCKET/ordner/* einschränken und bei s3:ListBucket die Bedingung s3:prefix ergänzen.
Was wir in Amazon S3 zu maskieren empfehlen.
Exporte und Partner-Dateien tragen Namen, E-Mail-Adressen und IBANs in jeder Zeile. Objekt-Inhalte kommen in einem Feld zurück, also entfernt oder maskiert eine Regel auf content sie für eine Rolle, und die Muster für IBAN und E-Mail erwischen diese Werte, wo immer sie stehen. Geben Sie der Buchhaltung den Inhalt und anderen Rollen die Liste der Objekte.
- content
- name
Amazon S3 und Loopthink
- Kommt die KI an andere Buckets oder Ordner?
- Nein. Ein Server ist ein Bucket, und mit gesetztem Ordner wird jeder Pfad darin aufgelöst: Darüber kann nichts gelistet, gelesen oder geschrieben werden. Für einen zweiten Bucket legen Sie einen zweiten Server an. Um auch den Access Key selbst zu begrenzen, geben Sie seinem IAM-Benutzer eine Policy, die nur diesen Bucket oder Ordner erreicht; die Einrichtungsschritte zeigen eine.
- Geht das mit Hetzner, IONOS, Wasabi oder Cloudflare R2?
- Ja. Tragen Sie den Endpoint Ihres Anbieters ein, etwa https://fsn1.your-objectstorage.com für Hetzner Object Storage, und die Region, die er nennt (auto für Cloudflare R2). Der Endpoint muss aus dem Internet erreichbar sein; ein erreichbares MinIO geht genauso. Für Amazon S3 bleibt der Endpoint leer.
- Welche Objekte kann sie lesen, und wie groß?
- Text: CSV, JSON, XML, Logs und Ähnliches, 256 KB pro Aufruf, solange die KI nicht mehr anfordert, bis 2 MB, mit Hinweis abgeschnitten, wenn es länger ist. Binäre Objekte wie Bilder, Archive oder PDFs werden nicht gelesen; die KI bekommt Typ und Größe. Ablegen geht für Text bis 5 MB, und ein vorhandenes Objekt wird nur ersetzt, wenn Sie es sagen.
- Ist das dasselbe wie die ChatGPT-App „S3 by Loopthink“?
- Ja. Die App ist der schnellste Weg aus ChatGPT: Sie fügen sie hinzu, melden sich an, und ein Formular auf unserer Seite fragt nach Bucket, Region und Access Key und listet den Bucket einmal zum Test. In ChatGPT heißen die Tools s3_list_objects, s3_get_object, s3_get_object_info und, wo eingeschaltet, s3_put_object, s3_copy_object, s3_move_object und s3_delete_object. Claude und andere MCP-Clients erreichen denselben Bucket über Ihren Loopthink-Connector, mit denselben Rollen und demselben Log.
- Braucht jedes Teammitglied einen eigenen Amazon S3-Account?
- Nein. Loopthink hält einen Schlüssel oder Token für Amazon S3. Ihre Leute melden sich mit ihrer eigenen Identität bei Loopthink an, und jeder Aufruf an Amazon S3 wird unter ihrem Namen protokolliert. Die Lizenzen in Amazon S3 bleiben, wie sie heute sind.
- Wo liegt der Amazon S3-Schlüssel?
- In Loopthink, verschlüsselt, in der EU. Er erreicht weder den KI-Client noch die Personen, die den Connector nutzen. Rotieren Sie ihn in Amazon S3, wann immer Sie wollen, und fügen Sie den neuen einmal ein.
- Kann jemand aus dem Chat heraus in Amazon S3 schreiben?
- Nur, wenn Sie es einschalten. Schreibaktionen sind eine eigene Zeile in der Rechtematrix und für jede Rolle standardmäßig aus. Braucht eine Rolle ein Schreib-Tool, geben Sie genau dieses eine Tool genau dieser Rolle frei.
- Was sieht das Modell?
- Das Ergebnis des Tool-Aufrufs, nach der Maskierung. Felder, die Sie als personenbezogen markieren, etwa E-Mail-Adressen, Namen oder Kartendaten, werden maskiert, bevor die Antwort zu den KI-Client reist. Das Modell bekommt die Zahlen, nicht die Menschen.
- Was kostet es?
- Kostenlos für eine Person und zwei Connectors, ohne Karte. Pro kostet 19 € im Monat für bis zu fünf Personen und jeden Connector auf dieser Seite, mit Rollen, feldgenauer Maskierung und 30 Tagen Audit-Log. Team kostet 49 € für zehn Personen und bringt Ihre eigenen REST-APIs und SQL-Datenbanken, Ihre eigene Domain und Ihren eigenen Identity Provider dazu. Kein Gespräch nötig.
Hängen Sie fest, oder fehlt ein Tool? Ein Mensch, der diesen Connector kennt, antwortet innerhalb eines Arbeitstags.

