SSH in Claude, ChatGPT und jedem MCP-Client. Für Ihr ganzes Team.
Status und Logs von Linux-Servern über feste, lesende Befehle. Keine freie Shell. Ein technischer Zugang in Loopthink, ein Login pro Person, Rollen pro Tool und ein Audit-Eintrag für jeden Aufruf.
Kostenlos für 2 Connectors, ohne Karte · Pro 19 € · in der EU betrieben · 7 Lese-Tools
“Läuft auf app-01 eine Platte voll?”
Eine Partition ist fast voll, /var mit 91 %:
| Dateisystem | Größe | Belegt | Eingehängt |
|---|---|---|---|
| /dev/sda1 | 40G | 38 % | / |
| /dev/sdb1 | 100G | 91 % | /var |
| tmpfs | 3,9G | 1 % | /run |
- nur lesen
- fester Befehl
Zugangsdaten einmal rein, die Tools kommen raus.
Wenn ein Dienst langsam ist oder eine Platte voll läuft, sind die ersten Fragen immer dieselben: Wie hoch ist die Last, wie viel Platz ist noch frei, läuft der Dienst, was steht im Log. Sie zu beantworten heißt eine SSH-Sitzung, eine Handvoll Befehle und jemand, der sie im Kopf hat.
Mit dem SSH-Connector fragen Betrieb und Support in Claude oder ChatGPT und bekommen die Antwort vom Host. Es gibt keine freie Shell: Die Vorlage legt feste Befehle fest, und ein Modell füllt nur einen Dienstnamen, einen Log-Pfad oder eine Zeilenzahl ein, jeweils gegen ein Muster oder eine Allowlist geprüft und gequotet, bevor sie die Shell erreichen.
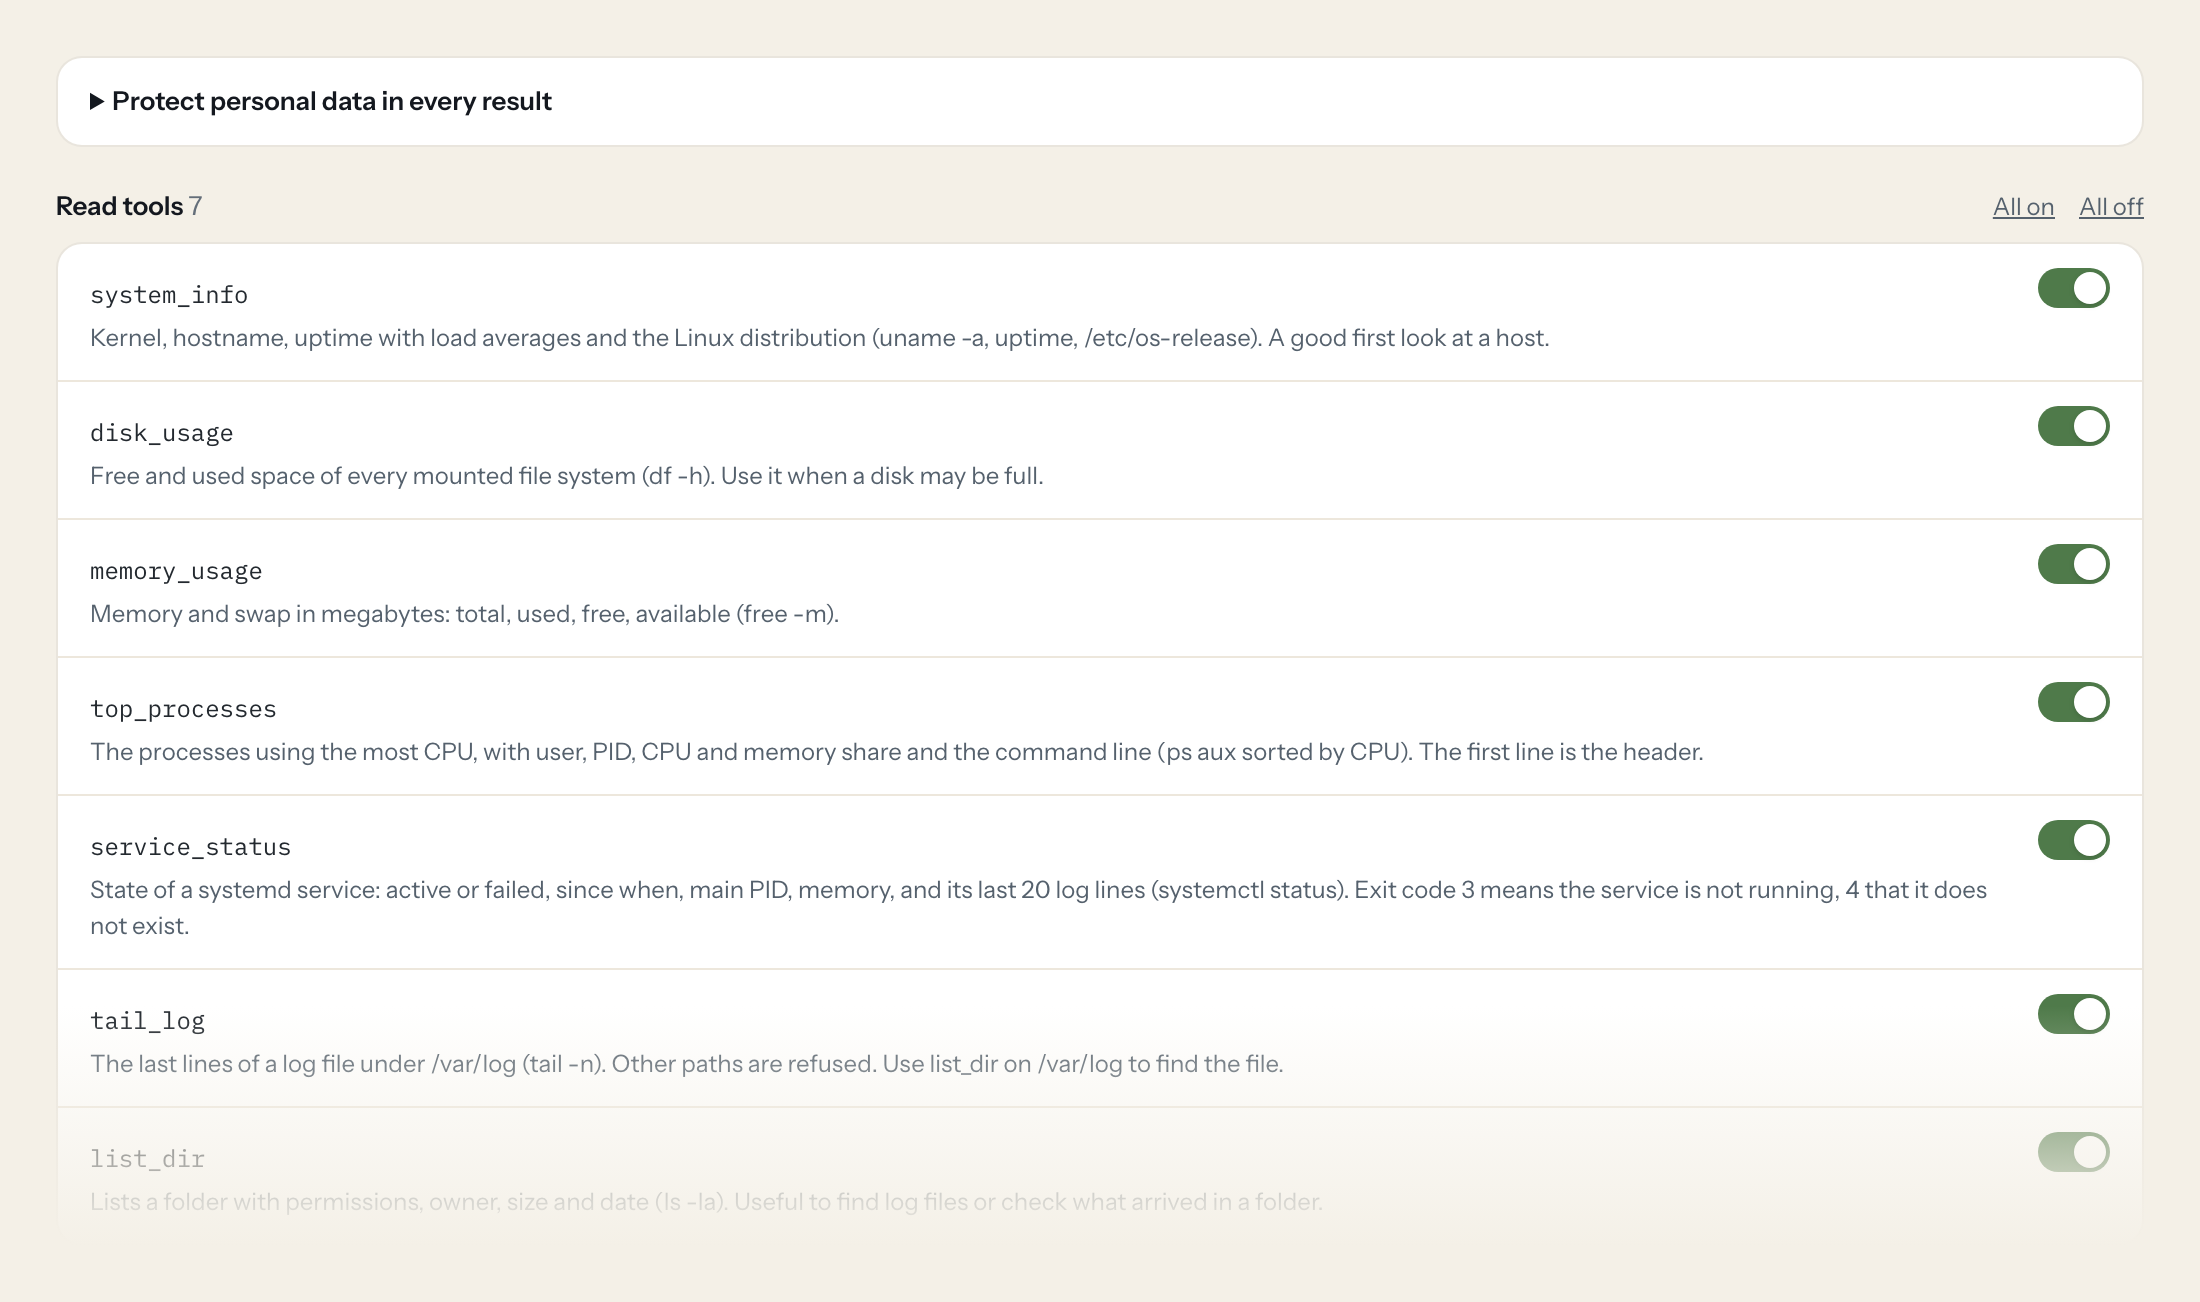
Sieben Lese-Tools decken Systeminfo, Platten- und Speicherbelegung, die Top-Prozesse, den Status eines systemd-Dienstes, das Ende eines Logs unter /var/log und ein Verzeichnislisting ab. Loopthink hält den Zugang eines Benutzers ohne sudo, jede Person meldet sich mit ihrer eigenen Identität an, und jeder Aufruf wird mit dem genauen Befehl protokolliert, der lief.
- Betrieb
“Läuft auf app-01 eine Platte voll?”
Beantwortet von
disk_usage - Betrieb
“Warum ist der Server gerade langsam? Zeig mir die Top-Prozesse.”
Beantwortet von
top_processes - Support
“Läuft nginx, und was waren die letzten Logzeilen?”
Beantwortet von
service_status - Support
“Zeig mir die letzten 200 Zeilen des nginx-Fehlerlogs.”
Beantwortet von
tail_log - Betrieb
“Wie lange läuft der Host schon, und welche Distribution hat er?”
Beantwortet von
system_info - Betrieb
“Wie viel Speicher ist frei, und swappt er?”
Beantwortet von
memory_usage
Was der SSH-Connector kann.
| Tool | Was es tut | Zugriff | Standard |
|---|---|---|---|
| system_info | Kernel, hostname, uptime with load averages and the Linux distribution (uname -a, uptime, /etc/os-release). A good first look at a host. $ uname -a; uptime; cat /etc/os-release | Lesen | An |
| disk_usage | Free and used space of every mounted file system (df -h). Use it when a disk may be full. $ df -h | Lesen | An |
| memory_usage | Memory and swap in megabytes: total, used, free, available (free -m). $ free -m | Lesen | An |
| top_processes | The processes using the most CPU, with user, PID, CPU and memory share and the command line (ps aux sorted by CPU). The first line is the header. $ ps aux --sort=-%cpu | head -n {limit} | Lesen | An |
| service_status | State of a systemd service: active or failed, since when, main PID, memory, and its last 20 log lines (systemctl status). Exit code 3 means the service is not running, 4 that it… $ systemctl status --no-pager --lines=20 {service} | Lesen | An |
| tail_log | The last lines of a log file under /var/log (tail -n). Other paths are refused. $ tail -n {lines} {path} | Lesen | An |
| list_dir | Lists a folder with permissions, owner, size and date (ls -la). Useful to find log files or check what arrived in a folder. $ ls -la {path} | Lesen | An |
Schreib-Tools sind für jede Rolle aus, bis Sie sie einschalten, ein Tool für eine Rolle. Die Namen und Beschreibungen sind das, was das Modell sieht, deshalb bleiben sie englisch; es bekommt außerdem die vollständige Parameterbeschreibung jedes Tools.
So richten Sie den Zugang zu SSH ein.
Fünf Minuten, einmalig. Niemand in Ihrem Team sieht die Zugangsdaten je.
- 1
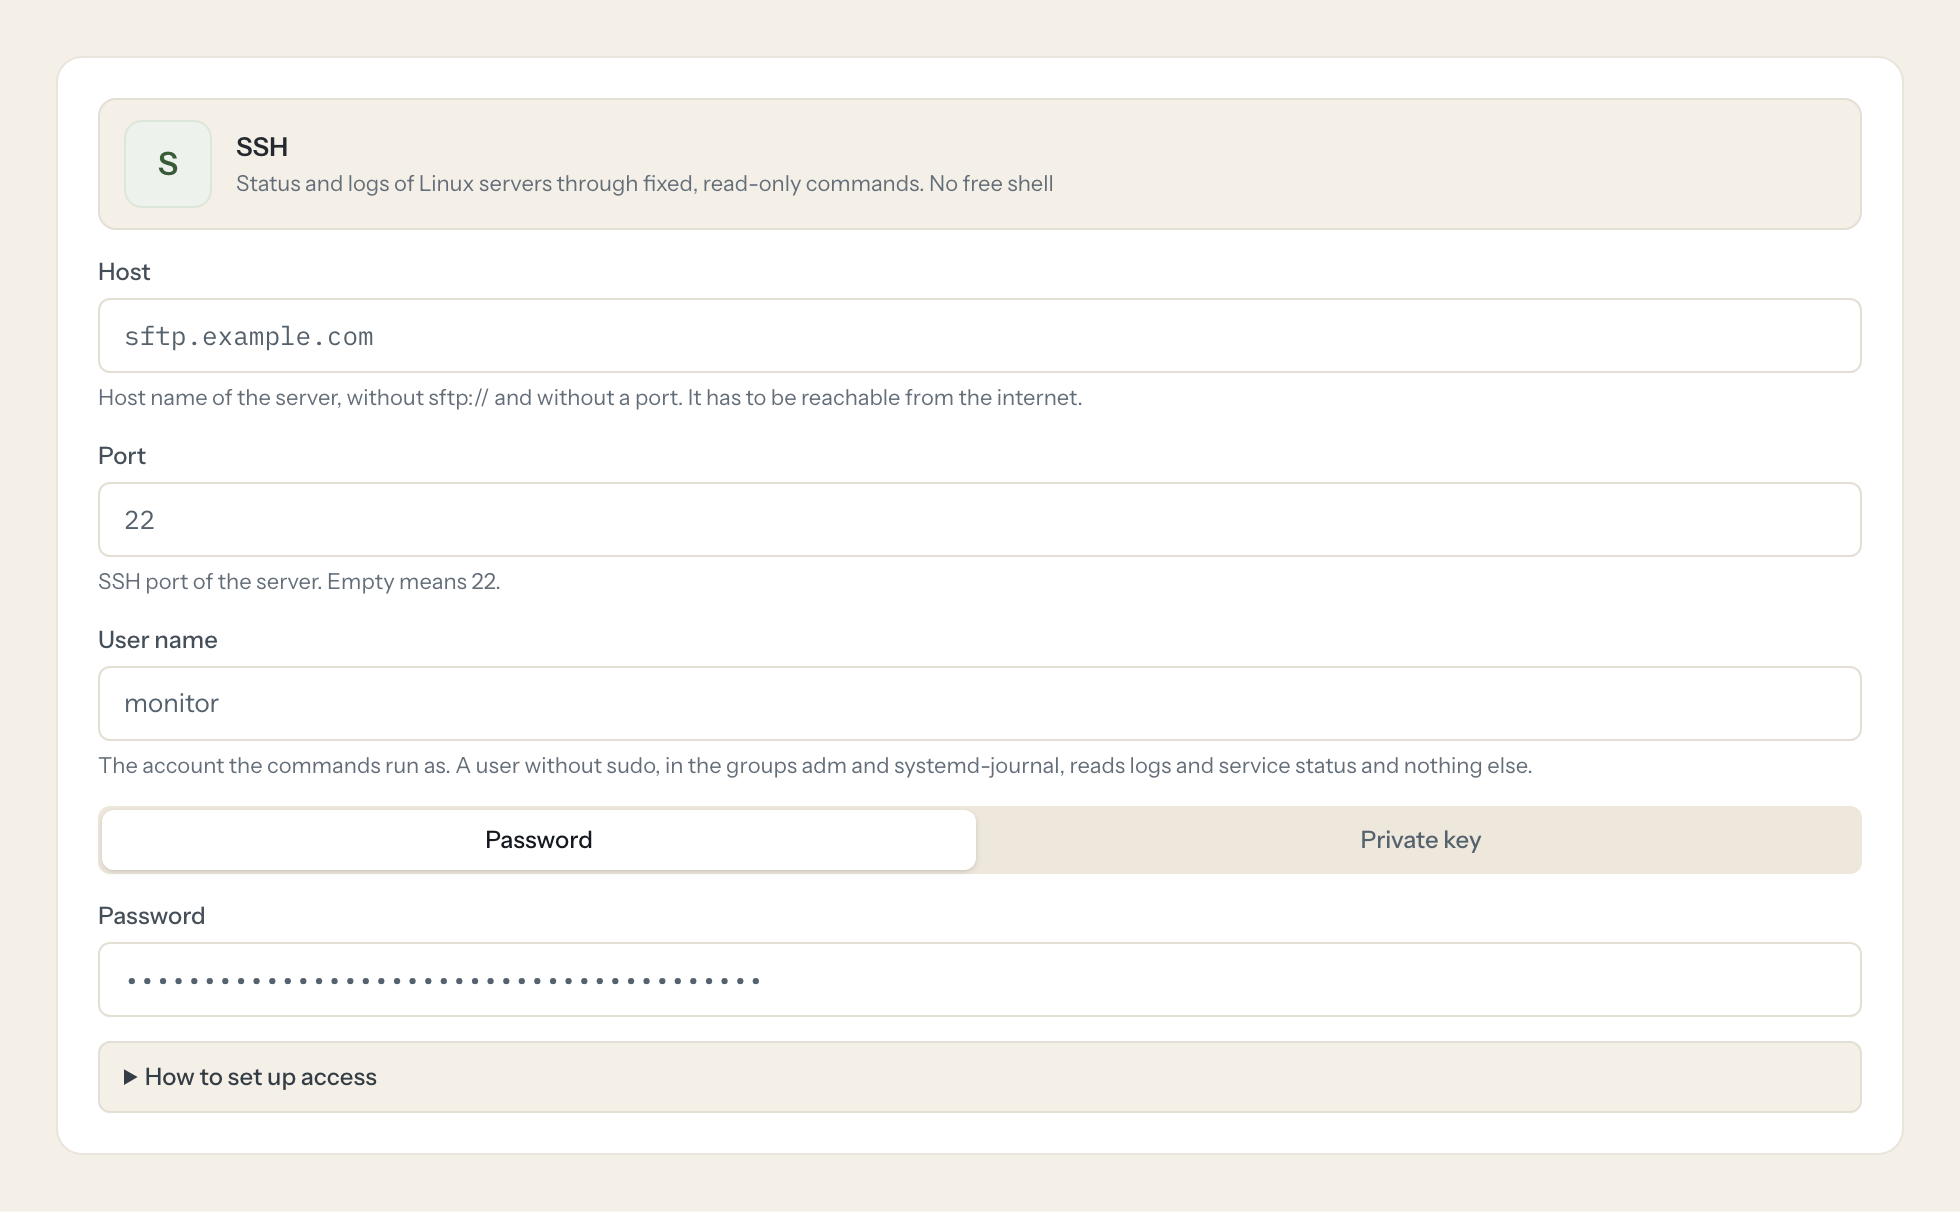
Für die KI einen Benutzer ohne sudo-Rechte anlegen, etwa useradd -m monitor, und ihn den Gruppen hinzufügen, die Logs lesen dürfen (usermod -aG adm,systemd-journal monitor).
- 2
Ein Schlüsselpaar erzeugen (ssh-keygen -t ed25519) und den öffentlichen Schlüssel in /home/monitor/.ssh/authorized_keys eintragen. Ein Passwort geht auch, ein Schlüssel ist besser.
- 3
Den privaten Schlüssel einfügen (den ganzen Block von -----BEGIN bis -----END) und seine Passphrase, falls er eine hat.
- 4
Auf „Test connection“ klicken und den angezeigten Fingerabdruck des Host-Schlüssels mit dem des Servers vergleichen (ssh-keygen -lf /etc/ssh/ssh_host_ed25519_key.pub).
- 5
In Loopthink fügen Sie SSH aus dem Katalog hinzu und tragen das Passwort oder den privaten Schlüssel ein. Außerdem fragt der Connector nach host, port und user name. Eine Minute später sieht Ihr Team die Tools.
Es gibt kein Tool, das einen Befehl nach Wahl des Aufrufers ausführt. Werte, die ein Modell übergibt (Dienstname, Log-Pfad, Zeilenzahl), werden gegen ein Muster oder eine Allowlist geprüft und gequotet. Der Host-Schlüssel wird bei der ersten Verbindung festgehalten; ein geänderter Schlüssel blockiert jeden Aufruf, bis ein Admin ihn bestätigt.
Was wir in SSH zu maskieren empfehlen.
Logs enthalten, was Nutzer geschickt haben: E-Mail-Adressen, IP-Adressen, manchmal Tokens in einer URL. Befehlsausgaben kommen in stdout zurück, also halten das E-Mail-Muster und Regeln auf stdout das für Rollen, die nur den Status brauchen, aus der Antwort. Prozesslisten zeigen Kommandozeilen, die Argumente enthalten können, die Sie lieber nicht herausgeben.
- stdout
- stderr
SSH und Loopthink
- Kann die KI jeden Befehl ausführen, den sie will?
- Nein. Jedes Tool ist ein Befehl, der in der Vorlage steht. Ein Modell füllt nur die Platzhalter: einen Dienstnamen, der wie ein Unit-Name aussehen muss, einen Log-Pfad unter /var/log, eine Zeilenzahl bis zu einer Grenze, und jeder Wert wird in einfache Anführungszeichen gesetzt. Es gibt kein Tool, das einen Befehl entgegennimmt.
- Als welcher Benutzer sollte sich der Connector anmelden?
- Als Benutzer ohne sudo, in den Gruppen adm und systemd-journal, damit er Logs und Dienststatus lesen kann und sonst nichts. Mehr Rechte verlangen die Tools nie.
- Woher weiß er, dass er mit dem richtigen Host spricht?
- Der Host-Schlüssel wird bei der ersten Verbindung festgehalten und sein Fingerabdruck angezeigt. Ein geänderter Schlüssel blockiert jeden Aufruf, bis ein Admin den neuen bestätigt.
- Können wir eigene Befehle ergänzen?
- Noch nicht. Vom Admin festgelegte Befehle mit denselben Platzhalterregeln und eigenem Audit-Eintrag sind geplant; sagen Sie uns, welche Sie brauchen.
- Braucht jedes Teammitglied einen eigenen SSH-Account?
- Nein. Loopthink hält einen Schlüssel oder Token für SSH. Ihre Leute melden sich mit ihrer eigenen Identität bei Loopthink an, und jeder Aufruf an SSH wird unter ihrem Namen protokolliert. Die Lizenzen in SSH bleiben, wie sie heute sind.
- Wo liegt der SSH-Schlüssel?
- In Loopthink, verschlüsselt, in der EU. Er erreicht weder den KI-Client noch die Personen, die den Connector nutzen. Rotieren Sie ihn in SSH, wann immer Sie wollen, und fügen Sie den neuen einmal ein.
- Kann jemand aus dem Chat heraus in SSH schreiben?
- Nur, wenn Sie es einschalten. Schreibaktionen sind eine eigene Zeile in der Rechtematrix und für jede Rolle standardmäßig aus. Braucht eine Rolle ein Schreib-Tool, geben Sie genau dieses eine Tool genau dieser Rolle frei.
- Was sieht das Modell?
- Das Ergebnis des Tool-Aufrufs, nach der Maskierung. Felder, die Sie als personenbezogen markieren, etwa E-Mail-Adressen, Namen oder Kartendaten, werden maskiert, bevor die Antwort zu den KI-Client reist. Das Modell bekommt die Zahlen, nicht die Menschen.
- Was kostet es?
- Kostenlos für eine Person und zwei Connectors, ohne Karte. Pro kostet 19 € im Monat für bis zu fünf Personen und jeden Connector auf dieser Seite, mit Rollen, feldgenauer Maskierung und 30 Tagen Audit-Log. Team kostet 49 € für zehn Personen und bringt Ihre eigenen REST-APIs und SQL-Datenbanken, Ihre eigene Domain und Ihren eigenen Identity Provider dazu. Kein Gespräch nötig.
Hängen Sie fest, oder fehlt ein Tool? Ein Mensch, der diesen Connector kennt, antwortet innerhalb eines Arbeitstags.


